

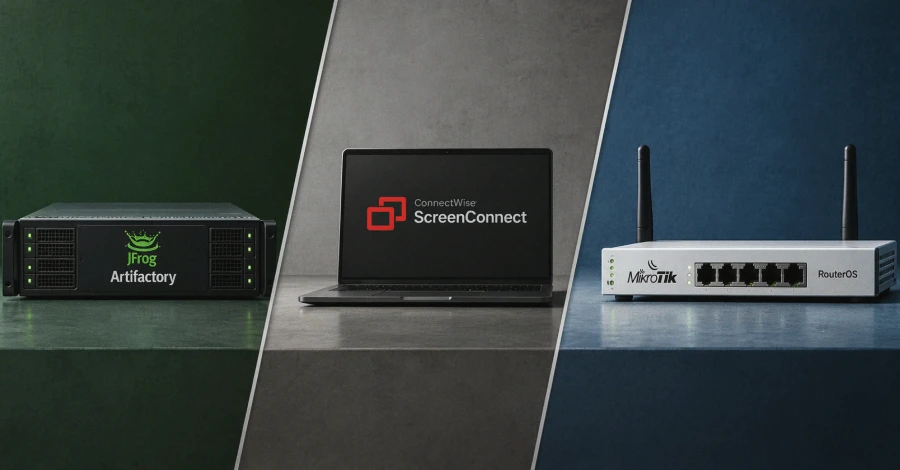
Bản cập nhật danh mục Lỗ hổng bị khai thác đã biết (Known Exploited Vulnerabilities – KEV) vừa được Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) công bố đã bổ sung đồng thời 5 mã định danh an ninh nghiêm trọng ảnh hưởng trực tiếp đến các giải pháp quản trị từ xa ConnectWise ScreenConnect, nền tảng lưu trữ mã nguồn chuỗi cung ứng JFrog Artifactory và hệ điều hành mạng MikroTik RouterOS. Động thái này phản ánh mức độ nguy cấp cao khi các nhóm tin tặc có tổ chức đang tích cực xâu chuỗi các lỗ hổng này trong các chiến dịch xâm nhập hạ tầng doanh nghiệp diện rộng.
Phân tích kỹ thuật lỗ hổng RCE CVE-2026-84869 và sự cố xác thực token JFrog
Tâm điểm đe dọa trực tiếp trong đợt cảnh báo này là mã định danh CVE-2026-84869 đạt điểm số nghiêm trọng CVSS 9.9 trên ConnectWise ScreenConnect. Lỗ hổng xuất phát từ việc thiếu hụt cơ chế ủy quyền (Missing Authorization) trong quá trình xử lý các yêu cầu thiết lập máy chủ ban đầu, cho phép kẻ tấn công không cần xác thực có thể tạo tài khoản quản trị viên mới và thực thi mã tùy ý từ xa (Remote Code Execution) trên hệ thống máy chủ mục tiêu.
Song song với đó, nền tảng quản lý kho nhị phân DevOps JFrog Artifactory ghi nhận hai lỗ hổng liên tiếp mang mã hiệu CVE-2026-42016 (CVSS 8.1) và CVE-2026-42018 (CVSS 7.5). Lỗi phát sinh trong khâu kiểm tra chữ ký token xác thực thay vì phạm vi phân quyền thực tế, kết hợp sự cố cấp phát token nội bộ ẩn danh ngay cả khi tính năng truy cập ẩn danh đã bị vô hiệu hóa. Kẻ tấn công có thể lợi dụng kẽ hở này để leo thang đặc quyền, đánh cắp các gói mã nguồn nhị phân độc quyền và can thiệp trái phép vào quy trình tích hợp và phân phối liên tục (CI/CD Pipeline).=
Chỉ thị tuân thủ nghiêm ngặt và giải pháp phòng thủ chuỗi cung ứng
Trước các báo cáo tấn công khai thác trong thực tế (In-the-wild Exploitation), CISA đã ban hành chỉ thị ràng buộc (Binding Operational Directive) yêu cầu các cơ quan liên bang hoàn tất việc vá lỗi hoặc ngừng sử dụng các phiên bản phần mềm bị ảnh hưởng trước thời hạn quy định.
Đối với các quản trị viên hệ thống và kỹ sư bảo mật doanh nghiệp, giải pháp cấp bách là nâng cấp ngay lập tức ScreenConnect lên phiên bản vá lỗi chính thức, đồng thời cô lập các máy chủ Artifactory sau mạng riêng ảo VPN có kiểm soát truy cập nghiêm trọng. Bên cạnh việc vá lỗ hổng đơn lẻ, các tổ chức cần triển khai mô hình kiến trúc Zero Trust, giám sát liên tục các hành vi khởi tạo tiến trình bất thường từ tài khoản dịch vụ và rà soát lại toàn bộ nhật ký truy cập mạng nhằm phát hiện sớm các dấu hiệu xâm nhập sâu vào chuỗi cung ứng phần mềm.