






Nền tảng lưu trữ và chia sẻ hình ảnh đám mây Gyazo (thuộc tập đoàn công nghệ Helpfeel) vừa đưa ra báo cáo xác nhận một cuộc xâm nhập dữ liệu nghiêm trọng xuất phát từ lỗ hổng hạ tầng máy chủ backend. Vụ tấn công đã dẫn tới việc lộ lọt dữ liệu của 23,62 triệu người dùng và siêu dữ liệu gắn liền với 490 triệu hình ảnh, làm dấy lên những lo ngại sâu sắc về an toàn thông tin khi tính năng nhận diện ký tự quang học (OCR) tự động vô tình tạo thành kho dữ liệu văn bản nhạy cảm cho tin tặc.
Bóc tách lỗ hổng xâm nhập và phạm vi dữ liệu bị chiếm đoạt
Theo kết quả điều tra sơ bộ của Helpfeel, sự cố an ninh bắt đầu từ ngày 11/09/2026 khi tin tặc khai thác thành công một khiếm khuyết trong cấu trúc xác thực và phân quyền máy chủ để truy cập trực tiếp vào cơ sở dữ liệu lõi.
Kho dữ liệu bị đánh cắp bao gồm danh tính người dùng, địa chỉ email, chuỗi băm mật khẩu (password hashes), mã định danh thiết bị, mã phiên đăng nhập (session IDs), token tích hợp OAuth của nền tảng X, cũng như địa chỉ email đăng nhập đơn Google SSO. Nguy hiểm hơn cả là tập dữ liệu liên quan tới 490 triệu bản ghi hình ảnh, phần lớn được tải lên trước năm 2019. Tập siêu dữ liệu này chứa đựng các ID truy cập nội bộ dùng để dựng đường dẫn tệp, địa chỉ IP nguồn, chuỗi User-Agent trình duyệt, dữ liệu định vị GPS trong thẻ EXIF, chuỗi băm mật mã của các hình ảnh riêng tư và toàn bộ khối văn bản thô bóc tách từ ảnh thông qua hệ thống OCR tự động của nền tảng.
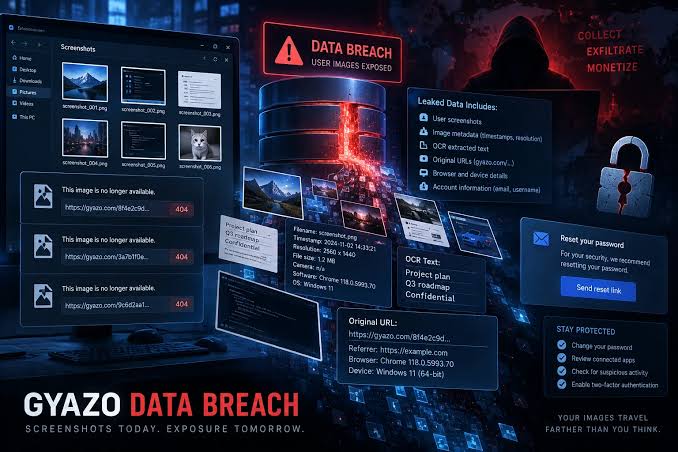
Hiểm họa từ dữ liệu OCR trích xuất tự động và bài toán cô lập hệ thống
Việc rò rỉ các chuỗi văn bản OCR biến vụ tấn công Gyazo trở thành một mối đe dọa an ninh diện rộng có tính chất phức tạp hơn nhiều so với các vụ rò rỉ dữ liệu thông thường.
Trong quá trình sử dụng hàng ngày, người dùng doanh nghiệp và lập trình viên thường xuyên sử dụng tính năng chụp màn hình để ghi lại các đoạn mã nguồn, tài liệu nội bộ, thông báo lỗi chứa khóa API hoặc thông tin định danh cá nhân mà không lường trước việc hệ thống tự động quét và lưu trữ dưới dạng văn bản có thể lập chỉ mục tìm kiếm. Đối mặt với nguy cơ tin tặc sử dụng danh sách ID để tải trực tiếp các tệp nhạy cảm, Helpfeel đã buộc phải vô hiệu hóa quyền truy cập tạm thời vào toàn bộ các tệp có bản ghi bị lộ, đồng thời phối hợp cùng các chuyên gia điều tra số độc lập và cơ quan chức năng để rà soát toàn diện mã nguồn trước khi khôi phục dịch vụ trực tuyến.