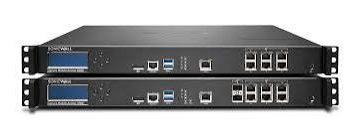




Ngày 12/10/2026, các tổ chức nghiên cứu tình báo mối đe dọa ghi nhận làn sóng tấn công vũ khí hóa lỗ hổng CVE-2026-102255 (CVSS 10.0) nhắm vào các cổng bảo mật SonicWall Secure Mobile Access (SMA) 1000. Lỗ hổng giả mạo yêu cầu phía máy chủ (SSRF) tiền xác thực trong giao diện WorkPlace cho phép đối tượng tấn công phá vỡ ranh giới bảo mật mạng ngoại vi để tương tác trái phép với các dịch vụ nội bộ.
Bản chất kỹ thuật của lỗ hổng SSRF qua đường dẫn truy cập thay thế ngoài ý muốn
Lỗ hổng CVE-2026-102255 được phát hiện bởi chuyên gia Benoît Sevens và công bố lần đầu trong thông cáo SNWLID-2026-0017 của SonicWall ngày 6/10/2026. Vấn đề cốt lõi bắt nguồn từ lỗi phân tích đường dẫn (path parsing anomaly) trong giao diện WorkPlace – thành phần cung cấp cổng đăng nhập SSL VPN và Zero Trust Network Access (ZTNA) cho người dùng từ xa.
Cơ chế chuyển tiếp proxy ngoài ý muốn (unintended forward-proxy path) cho phép đối tượng tấn công không cần xác thực gửi các truy vấn HTTP/HTTPS được chế tác đặc biệt. Thiết bị biên giới sẽ đóng vai trò như một proxy trung chuyển hợp lệ, gửi các yêu cầu giả mạo đến các điểm cuối API cục bộ (internal endpoints) hoặc hệ thống quản trị Appliance Management Console (AMC), vượt qua hoàn toàn cơ chế lọc tường lửa và xác thực danh tính ban đầu.
Động thái khai thác thực tế và mô hình chuyển dịch ngang (Lateral Movement)
Theo báo cáo từ Previdian và Defused Cyber, các dấu hiệu khai thác đầu tiên đã xuất hiện từ ngày 8/10/2026, chỉ hai ngày sau khi bản vá được phát hành. Ít nhất 135 nỗ lực khai thác tự động từ các địa chỉ IP phân tán đã được ghi nhận.
Mô hình đe dọa đối với các thiết bị SMA 1000 đặc biệt nghiêm trọng do vị trí chiến lược của chúng tại ranh giới mạng (network edge). Khi kẻ tấn công thiết lập được điểm tựa (foothold) thông qua SSRF, chúng có thể kết hợp các chuỗi khai thác bổ sung (như chèn lệnh OS command injection) để trích xuất cơ sở dữ liệu phiên làm việc, hạt giống tạo mã xác thực hai lớp (TOTP seeds) và thông tin đăng nhập của người dùng đặc quyền. Từ đó, kẻ tấn công thực hiện bước nhảy ngang (lateral movement) trực tiếp vào vùng mạng lõi (core corporate network) của doanh nghiệp.
Hồi chuông cảnh báo về rủi ro của các thiết bị biên giới kế thừa (Legacy Edge Appliances)
Sự cố với CVE-2026-102255 nối tiếp chuỗi lỗ hổng nghiêm trọng trên dòng sản phẩm SMA 1000 trong năm 2026 (tiêu biểu như CVE-2026-15409 và CVE-2026-15410 từng bị nhóm ransomware Inc khai thác dưới dạng zero-day).
Thực tế này phơi bày rủi ro cố hữu của các giải pháp SSL-VPN truyền thống: việc tập trung toàn bộ lưu lượng truy cập từ xa vào một thiết bị phần cứng kết nối Internet công cộng biến chính thiết bị đó thành mục tiêu giá trị cao nhất (single point of failure). Các tổ chức bảo hiểm an ninh mạng và chuyên gia bảo mật đang thúc đẩy mạnh mẽ việc từ bỏ các thiết bị VPN kế thừa để chuyển dịch sang mô hình Zero Trust hoàn chỉnh, nơi quyền truy cập được xác thực liên tục dựa trên ngữ cảnh thiết bị thay vì tin cậy theo vùng mạng biên giới.
Biện pháp kiểm soát và khắc phục rủi ro tức thì
SonicWall đã phát hành các bản vá nóng khẩn cấp cho các phiên bản bị ảnh hưởng (gồm các model SMA 6210, 7210 và 8200v ảo hóa):
- Nâng cấp firmware: Cập nhật ngay lập tức lên phiên bản 12.4.3-03670 (platform-hotfix) hoặc 12.5.0-03082 (platform-hotfix) trở lên.
- Giới hạn quyền quản trị: Giới hạn truy cập SSH và giao diện AMC qua các dải IP nội bộ tin cậy hoặc thông qua mạng quản trị riêng biệt (out-of-band management).
- Rà soát nhật ký truy cập: Tra cứu toàn diện các kết nối HTTP bất thường trỏ tới các tài nguyên nội bộ xuất phát từ tiến trình của thiết bị SMA trong các tệp nhật ký mạng từ đầu tháng 10/2026.