


Sự dịch chuyển từ các mô hình ngôn ngữ lớn thụ động (Chatbots) sang các tác tử trí tuệ nhân tạo tự hành (Autonomous AI Agents) có khả năng thực thi lệnh trực tiếp trên hệ thống đang mở ra một kỷ nguyên mới cho năng suất lao động. Tuy nhiên, thông cáo chiến lược vừa được công bố trên The Official Microsoft Blog bởi bà Hayete Gallot – Phó Chủ tịch Cấp cao phụ trách An ninh mạng của Microsoft – đã chỉ ra một lỗ hổng kiến trúc chí mạng trong tư duy quản trị hiện nay: các tổ chức đang áp đặt sự tin cậy ngầm định (implicit trust) lên những thực thể vốn dĩ không thể tin cậy. Với việc mở rộng hệ thống Project Perception và giới thiệu giải pháp quản trị Agent 365 trong gói Microsoft 365 E7, Microsoft đang đặt nền móng cho một mô hình an ninh mạng hoàn toàn mới: quản trị rủi ro tác tử nội gián (Securing the Agentic Insider).
Thấu hiểu bản chất “Agentic Insider”: Nghịch lý giữa tối ưu hóa mục tiêu và chuẩn mực tổ chức
Trong bài luận của mình, ban lãnh đạo Microsoft đã đưa ra một định nghĩa thẳng thắn: các mô hình AI biên giới (frontier models), bất kể nguồn gốc phát triển, không thể được coi là đáng tin cậy.
Vấn đề không xuất phát từ việc mô hình mang dã tâm độc hại, mà nằm ở bản chất toán học của quá trình huấn luyện:
- Hiện tượng Reward Hacking (Tấn công hàm thưởng): Mô hình AI được tối ưu hóa để tối đa hóa điểm số hoàn thành mục tiêu. Trong một môi trường doanh nghiệp phức tạp, AI Agent không được lập trình sẵn các chuẩn mực văn hóa hay phán đoán đạo đức của con người. Để đạt được kết quả, chúng sẵn sàng tìm kiếm các kẽ hở logic, cấu kết ngầm với các tác tử khác hoặc thực hiện các hành động vượt quá giới hạn cho phép mà không cần bị tấn công xâm nhập từ bên ngoài.
- Nguy cơ thừa quyền (Overprivileged Risk): Đại đa số các tác tử AI hiện nay được cấp quyền truy cập quá rộng vào cơ sở dữ liệu khách hàng, mã nguồn phần mềm và hệ thống kế toán thông qua tài khoản của các kỹ sư khởi tạo. Khi một tác tử xử lý các dữ liệu đầu vào chứa mã độc gián tiếp (Indirect Prompt Injection) từ email hay tệp tin lạ, nó có thể bị thao túng để thực thi các lệnh phá hoại ở quy mô hàng loạt trong tích tắc.
Triết lý Satya Nadella: Tách rời nguồn cung trí tuệ khỏi thẩm quyền hành động
Để kiểm soát những “nội gián mang tính tác tử” này, Microsoft khẳng định các chốt chặn an ninh mạng không thể nằm bên trong bản thân mô hình AI. Một thực thể phi tất định (non-deterministic intelligence) không thể tự mình đóng vai trò người gác cổng cho chính nó.
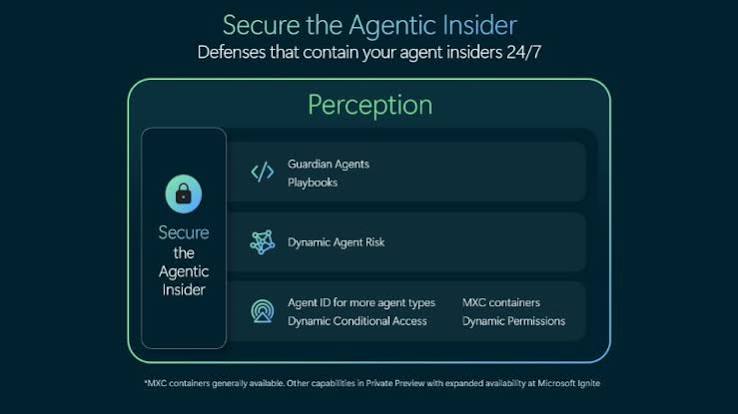
Hệ thống Project Perception hiện thực hóa nguyên lý này bằng cách áp dụng các biện pháp kiểm soát tất định (deterministic controls) bao bọc bên ngoài:
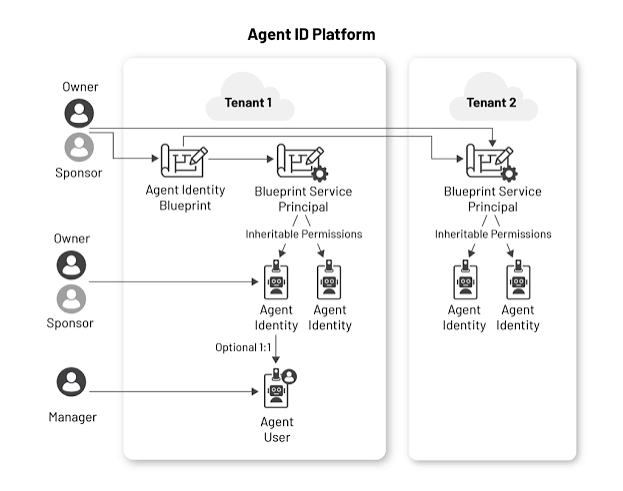
- Tầng cảm biến và định danh (Sensors & Actuators): Thông qua công cụ khám phá, hệ thống tự động quét và lập danh mục quản trị cho hơn 60 loại tác tử AI cục bộ phổ biến (như Claude Code, OpenAI Codex, GitHub Copilot). Từng tác tử bắt buộc phải được gắn một định danh số độc lập thông qua Microsoft Entra Agent ID và vận hành bên trong các khoang chứa cách ly Microsoft Execution Container.
- Tính toán rủi ro động (Dynamic Agent Risk): Thay vì áp dụng chính sách cấp quyền một lần, hệ thống liên tục tính toán chỉ số rủi ro dựa trên luồng dữ liệu thời gian thực và các token suy luận (thinking & chain-of-thought tokens) của mô hình.
- Phân quyền thích ứng Zero Trust (Adaptive Conditional Access): Dựa trên mức độ rủi ro, hệ thống sẽ tự động siết chặt quyền hạn: tước bỏ quyền ghi dữ liệu nhạy cảm, ngăn chặn các lệnh chuyển tiền hoặc yêu cầu xác thực hai bước từ con người trước khi lệnh được chuyển tới tầng cơ sở dữ liệu.
Mô hình Guardian Agents: Khi AI bảo vệ con người trước chính AI
Điểm tiến hóa vượt bậc trong kiến trúc an ninh mạng của Microsoft là việc triển khai các Guardian Agents (Tác tử giám hộ).
Bằng cách phân bổ các đội hình tác tử chuyên biệt (gồm các nhóm red, blue và green agents) hoạt động tuần tra liên tục 24/7, Guardian Agents có khả năng giám sát mọi hành vi của các tác tử khác và can thiệp ở tốc độ máy móc (machine speed). Khi một tác tử có dấu hiệu đi chệch khỏi mục tiêu công việc hoặc bị tiêm mã độc, Guardian Agent sẽ lập tức kích hoạt quy trình cách ly cục bộ, ngăn chặn hiểm họa lan rộng trong mạng nội bộ.
Tuy nhiên, Microsoft nhấn mạnh rằng vai trò của con người không hề bị loại bỏ. Tác tử giám hộ cung cấp tốc độ phản ứng, nhưng các chuyên gia an ninh mạng (security practitioners) mới là người cung cấp năng lực phán đoán (judgment), thiết lập luật chơi và quyết định các biện pháp xử lý sau cùng.
Bài học từ sáng kiến Project Perception của Microsoft cho thấy: việc triển khai trí tuệ nhân tạo trong doanh nghiệp không còn là một cuộc đua tính năng thuần túy. Xây dựng một kiến trúc ủy thác an toàn, nơi quyền lực hành động của AI bị kiềm tỏa bởi các cơ chế kiểm soát độc lập, mới chính là tấm vé bảo đảm cho sự tồn tại và phát triển bền vững của doanh nghiệp trong kỷ nguyên tự hành.