





Sự chuyển dịch của tội phạm mạng từ các cuộc tấn công dựa trên mã độc kỹ thuật sang hình thức phi kỹ thuật (social engineering) đang đặt các nền tảng cộng tác số vào thế thử thách nghiêm trọng. Tại môi trường doanh nghiệp hiện đại, những tin nhắn lừa đảo không còn chứa payload độc hại hay URL đáng ngờ, mà thay vào đó là những kịch bản thao túng tâm lý tinh vi nhắm vào nhân viên thông qua các ứng dụng chat hàng ngày. Việc Microsoft tích hợp công nghệ AI phân tích ngữ cảnh vào Teams đánh dấu một bước chuyển dịch căn bản: từ phòng thủ tĩnh sang phân tích hành vi theo thời gian thực.
Bước tiến từ bộ lọc chữ ký sang mô hình hiểu dụng ý giao tiếp
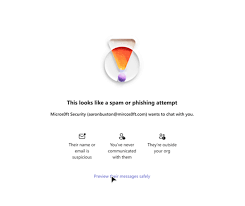
Theo thông tin chi tiết từ bản tin công nghệ của BleepingComputer và cập nhật Microsoft 365 Message Center, tính năng phát hiện lừa đảo thông minh (AI-powered, context-aware phishing detection) sẽ bắt đầu giai đoạn triển khai có mục tiêu vào đầu tháng 11/2026, trước khi phát hành đại trà trên toàn cầu vào giữa tháng 12/2026.
Về mặt kiến trúc kỹ thuật, tính năng này giải quyết khoảng trống lớn mà các giải pháp Secure Email Gateway (SEG) hay Endpoint Protection truyền thống bỏ sót:
- Nhận diện ý đồ lừa dối (Deceptive Intent): Mô hình ngôn ngữ chuyên biệt được tinh chỉnh để phát hiện các mẫu hội thoại tạo cảm giác cấp bách giả tạo, yêu cầu vượt quy trình tài chính hoặc khai thác thông tin xác thực danh tính.
- Phân tích rủi ro điểm chạm đầu tiên (First-Contact Surface): Trọng tâm giám sát được đặt vào các cuộc trò chuyện từ các đối tượng bên ngoài tổ chức (external first-contact chats). Đây là kịch bản phổ biến nhất mà các nhóm tống tiền bằng mã độc (ransomware) và tin tặc sử dụng để tuyển mộ “tay trong” hoặc cài bẫy thông tin nhân viên.
- Vượt qua giới hạn của bộ lọc truyền thống: Các đòn tấn công thuần túy dựa trên câu chữ (text-only lures) không tạo ra chỉ số IOC (Indicators of Compromise) dạng tệp hay tên miền, khiến các hệ thống kiểm tra chữ ký trước đây hoàn toàn bất lực.
Bài toán Zero-Retention và sự cân bằng giữa bảo mật và quyền riêng tư
Trong kỷ nguyên mà các quy định bảo vệ dữ liệu như GDPR hay Luật An ninh mạng toàn cầu ngày càng khắt khe, việc đưa AI vào “đọc hiểu” tin nhắn người dùng luôn đi kèm rủi ro pháp lý và phản ứng dữ dội từ các nghiệp đoàn lao động.
Để tháo gỡ rào cản này, Microsoft đã thiết lập chính sách xử lý dữ liệu phi lưu trữ (Zero-Retention Architecture):
- Phân tích cô lập (In-Memory Processing): Nội dung cuộc trò chuyện chỉ được đưa vào luồng suy luận của mô hình bảo mật để tính toán chỉ số rủi ro, tuyệt đối không ghi nhận lại vào cơ sở dữ liệu dài hạn.
- Tách bạch mục đích sử dụng (Purpose Limitation): Hãng cam kết minh bạch rằng hệ thống này không được sử dụng cho bất kỳ mục đích nào ngoài an ninh — loại trừ hoàn toàn việc dùng dữ liệu để tóm tắt năng suất, theo dõi nhân viên, bán quảng cáo hay tái đào tạo các mô hình nền tảng công cộng.
Lộ trình củng cố hệ sinh thái Microsoft 365 trước hiểm họa Deepfake
Tính năng AI quét ngữ cảnh trò chuyện chỉ là một mảnh ghép trong bức tranh an ninh mạng toàn diện mà Microsoft đang xây dựng cho Teams trong nửa cuối năm 2026. Trước đó, tập đoàn đã bổ sung các chính sách ngăn chặn bot tự động lạ tham gia phòng họp, làm mờ mã QR từ người gửi bên ngoài, và đặc biệt là công bố hỗ trợ các giải pháp phát hiện Deepfake bên thứ ba trong các cuộc họp trực tuyến.
Khi công nghệ AI tạo sinh giúp kẻ tấn công có thể giả lập giọng nói, khuôn mặt và phong cách hành văn của lãnh đạo cấp cao chỉ sau vài giây thu thập mẫu, các nền tảng doanh nghiệp buộc phải trang bị những “tác nhân phòng vệ” tự hành có khả năng đối trọng. Thành công của Microsoft Teams trong đợt thử nghiệm này sẽ định hình tiêu chuẩn an ninh mạng cho toàn bộ các nền tảng cộng tác số trong kỷ nguyên trí tuệ nhân tạo.