

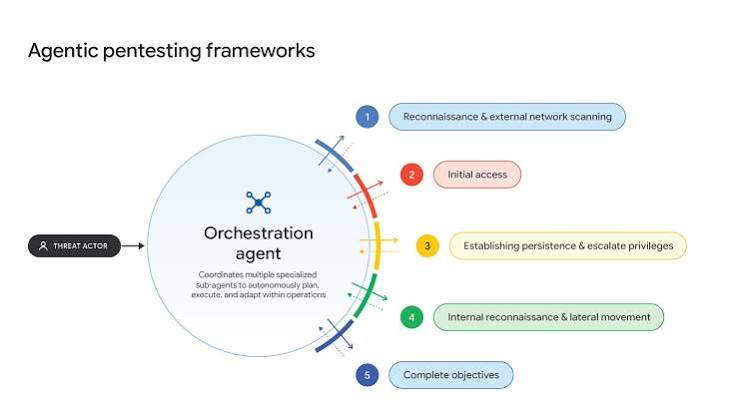
Báo cáo GTIG AI Threat Tracker công bố ngày 16/11/2026 của Google Threat Intelligence Group (GTIG) đánh dấu một cột mốc đáng báo động trong lịch sử an ninh mạng hiện đại: hoạt động tấn công sử dụng hệ thống đa tác tử AI (multi-agent workflows) đã chuyển dịch từ giai đoạn thử nghiệm sang triển khai thực chiến quy mô lớn.
Kiến trúc tấn công tự động hóa qua Model Context Protocol (MCP)
Dữ liệu điều tra từ GTIG và Mandiant chỉ ra rằng các nhóm tấn công mạng đang tích hợp sâu các mô hình ngôn ngữ lớn vào chuỗi tiêu diệt mạng (cyber kill chain) thông qua các nền tảng như CyberStrikeAI (viết bằng ngôn ngữ Go, kết nối hơn 100 công cụ qua công thức YAML) và HexStrike AI. Đáng chú ý nhất là cơ chế của HexStrike AI khi tận dụng giao thức Model Context Protocol (MCP) để kết nối trực tiếp các LLM với hơn 150 công cụ kiểm thử xâm nhập cài đặt sẵn, điều phối bởi hơn 12 tác nhân con (sub-agent) tự hành cho từng khâu từ trinh sát, kiểm thử ứng dụng web đến phân tích mã nhị phân.
Song song đó, tin tặc còn sử dụng AI để tự động hóa quá trình dịch ngược bản vá (patch differential analysis). Ngay khi nhà phát triển phát hành bản vá lỗi phần mềm, tác nhân AI sẽ tự động so sánh mã nguồn trước và sau khi vá để tìm ra lỗ hổng n-day và viết mã khai thác hàng loạt nhắm vào các máy chủ kết nối Internet mà không cần con người tham gia.
Khai thác lỗ hổng trung gian LiteLLM và kinh tế ngầm LLMJacking
Về mặt hạ tầng định tuyến mô hình, GTIG ghi nhận thực tế tin tặc đã khai thác lỗ hổng thoát hộp cát CVE-2026-40217 trên cổng định tuyến LiteLLM để nâng cấp các khóa suy luận giới hạn (Virtual Keys) thành quyền quản trị tối cao PROXY_ADMIN. Quyền kiểm soát này mở đường cho việc đánh cắp tài nguyên tính toán phục vụ các “LLM Mixers” – mạng lưới proxy bất hợp pháp phân tán lưu lượng truy vấn qua nhiều môi trường nạn nhân nhằm qua mặt hệ thống phát hiện bất thường của nhà cung cấp đám mây.
Trước bối cảnh các công cụ AI tự hành tạo ra dấu vết nhật ký (log) dày đặc nhưng tốc độ tấn công lại vượt xa phản ứng thủ công, GTIG khuyến nghị các đội ngũ vận hành an ninh mạng (SecOps) cần ưu tiên giám sát chặt chẽ các sự kiện kích hoạt dịch vụ AI trái phép trên đám mây, vá khẩn cấp các cổng định tuyến proxy như LiteLLM và áp dụng cơ chế thực thi cô lập (sandboxed execution) cho mọi tác vụ AI tạo sinh.