






Google vừa công bố bản tin bảo mật Pixel Update Bulletin tháng 09/2026, chính thức phát hành bản vá cho 110 lỗ hổng an ninh mạng. Tâm điểm của đợt cập nhật lần này là lỗ hổng nghiêm trọng mang mã định danh CVE-2026-58704 với điểm số CVSS 8.0, xuất phát từ lỗi logic trong phân hệ modem mạng tế bào (Cellular Modem) độc quyền của dòng máy Pixel. Đáng chú ý, Google và các cơ quan tình báo an ninh mạng xác nhận lỗ hổng này đang bị khai thác tích cực trong các cuộc tấn công nhắm mục tiêu ngoài môi trường thực tế (exploited in the wild).
Cơ chế vượt rào quyền hạn và tấn công không cần tương tác
Theo tài liệu kỹ thuật từ Cơ sở dữ liệu lỗ hổng quốc gia Mỹ (NVD), CVE-2026-58704 là lỗi leo thang đặc quyền phát sinh từ sai sót logic trong mã nguồn điều khiển modem mạng di động.
Điểm nguy hiểm cốt lõi của lỗ hổng là khả năng kích hoạt từ xa (remote adjacent) thông qua giao tiếp sóng di động mà hoàn toàn không đòi hỏi bất kỳ sự tương tác nào từ phía người dùng (Zero-Click). Kẻ tấn công không cần lừa nạn nhân truy cập liên kết độc hại hay mở tệp đính kèm; chỉ cần gửi chuỗi dữ liệu khai thác qua giao thức mạng tế bào, rào cản kiểm tra cấp quyền sẽ bị vô hiệu hóa hoàn toàn. Từ đó, mã khai thác có thể leo thang đặc quyền hệ thống, tạo bàn đạp kiểm soát sâu vào hệ điều hành nền tảng mà không yêu cầu thêm đặc quyền thực thi ban đầu.
Yêu cầu vá khẩn cấp từ CISA và tổng quan 110 lỗi bảo mật được xử lý
Trước bằng chứng về các chiến dịch khai thác thực tế, Cơ quan An ninh Mạng và Cơ sở Hạ tầng Mỹ (CISA) đã bổ sung ngay CVE-2026-58704 vào Danh mục Lỗ hổng bị khai thác đã biết (KEV Catalog) vào ngày 16/09/2026, đồng thời yêu cầu các cơ quan liên bang hoàn tất vá lỗi trước ngày 19/09/2026.
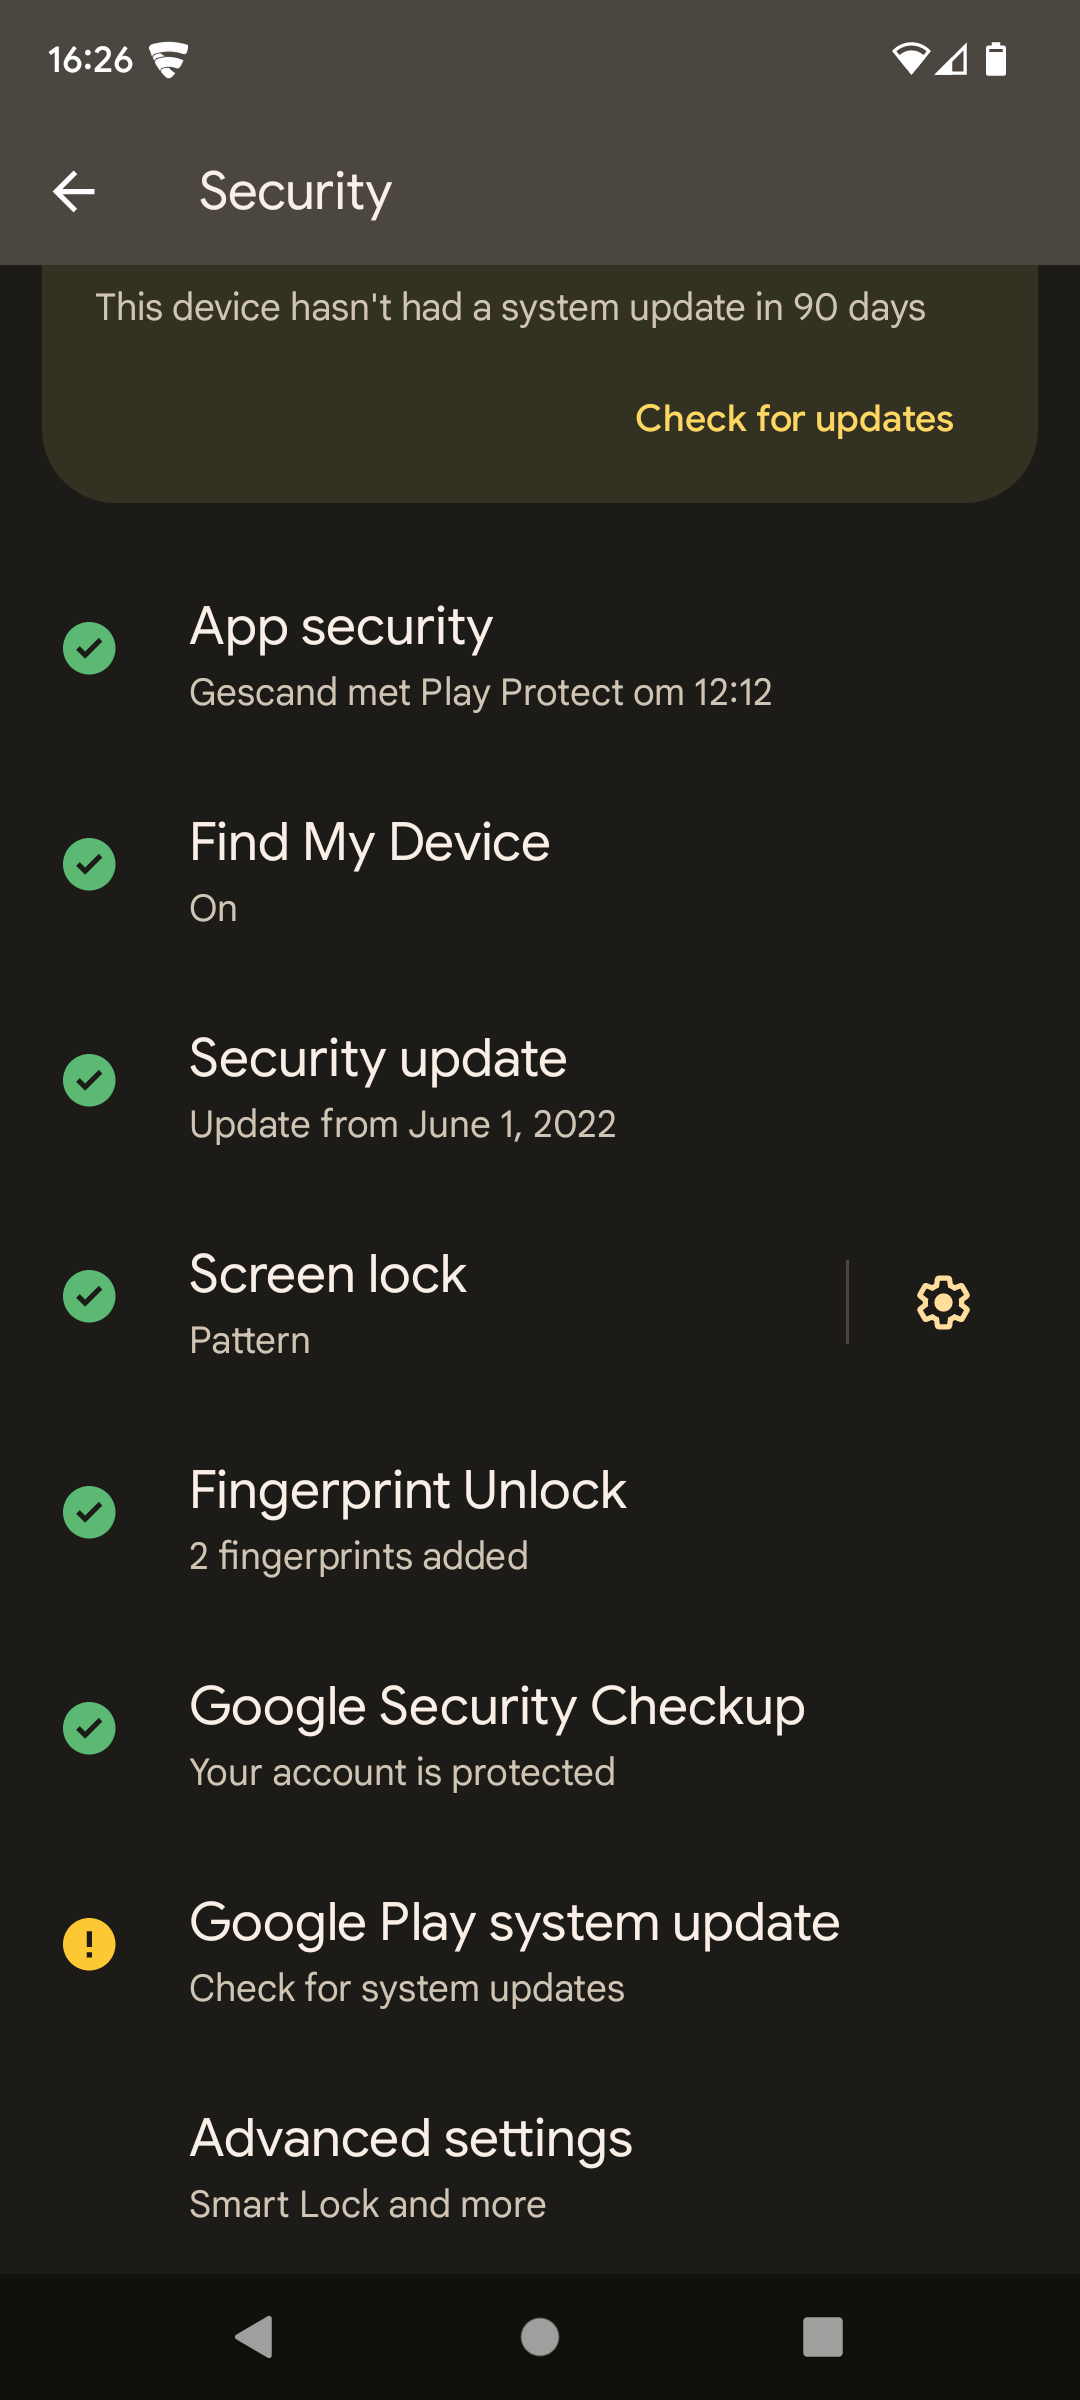
Bên cạnh lỗi modem mạng, gói cập nhật tháng 9 của Google còn xử lý 109 lỗ hổng khác, bao gồm 88 lỗi leo thang đặc quyền, 10 lỗi lộ lọt thông tin, 9 lỗi thực thi mã từ xa (RCE) và 2 lỗi từ chối dịch vụ (DoS). Trong đó có 46 lỗ hổng đạt mức nghiêm trọng (Critical) nằm rải rác ở các thành phần cốt lõi như Bootloader, nhân hệ điều hành Linux Kernel (CVE-2026-56914, CVE-2026-58773), hệ thống đa phương tiện IP (IMS) và môi trường thực thi tin cậy (TEE). Google khuyến cáo toàn bộ người dùng Pixel cần nâng cấp thiết bị lên mốc vá an ninh từ ngày 05/09/2026 trở lên để vô hiệu hóa hoàn toàn vector tấn công nguy hiểm này.