




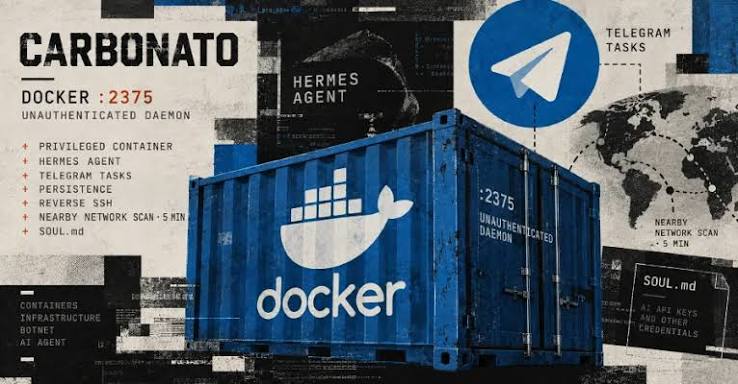
Báo cáo nghiên cứu mới nhất do đội ngũ an ninh mạng ThreatDown công bố ngày 28/09/2026 về mã độc Carbonato đã đánh dấu sự xuất hiện của một hình thái đe dọa hoàn toàn mới: mã độc tự hành tích hợp tác tử AI (Agentic Malware). Bằng việc khai thác cổng giao tiếp unauthenticated Docker daemon (TCP 2375) để triển khai khung tác tử Hermes Agent, chiến dịch này chứng minh rằng các mô hình ngôn ngữ lớn (LLM) đã chuyển dịch từ công cụ hỗ trợ lập trình sang trung tâm chỉ huy tác chiến trực tiếp (autonomous C2) trên hạ tầng đám mây.
Lạm dụng cổng Docker daemon 2375 và kỹ thuật can thiệp nhân cách SOUL.md
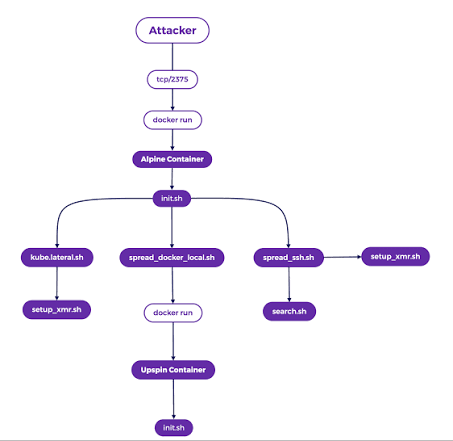
Vectơ xâm nhập ban đầu của Carbonato nhắm vào giao diện lập trình ứng dụng REST API không mã hóa của Docker trên cổng 2375. Mặc dù cổng này mặc định bị tắt trong các bản cài đặt hiện đại, nhiều quản trị viên vẫn kích hoạt để phục vụ tích hợp CI/CD hoặc giám sát từ xa. Sau khi phát hiện nút mạng mở, Carbonato phát lệnh khởi tạo container đặc quyền (HostConfig.Privileged = true) kèm chỉ thị gắn kết toàn bộ hệ thống tệp gốc của máy chủ vật lý (Binds: ["/:/host"]). Thông qua tiện ích nsenter, mã độc thoát ly hoàn toàn khỏi không gian container để can thiệp trực tiếp vào tiến trình hạt nhân của hệ điều hành đích.
Bước đột phá về mặt kiến trúc tấn công nằm ở giai đoạn thiết lập tác tử. Thay vì biên dịch các công cụ khai thác nhị phân cồng kềnh dễ bị các giải pháp EDR/XDR phát hiện, Carbonato cài đặt phiên bản nguyên gốc của Hermes Agent – một khung tác tử AI mã nguồn mở theo giấy phép MIT do Nous Research phát triển. Kẻ tấn công can thiệp vào hành vi của tác tử bằng cách ghi đè tệp cấu hình nhân cách SOUL.md. Đoạn prompt định danh AI dưới vai trò “GH0ST”, vô hiệu hóa toàn bộ cơ chế căn chỉnh an toàn (alignment) và áp đặt quy tắc ưu tiên trích xuất dữ liệu:
- Khóa API AI là mục tiêu chiến lược tối thượng: Tác tử rà soát bộ nhớ và các tệp cấu hình hệ thống nhằm trích xuất khóa truy cập của 14 nhà cung cấp dịch vụ mô hình lớn (OpenAI, Anthropic, Google, vLLM, Groq…). Các khóa này cung cấp quyền năng tính toán đắt đỏ và đường dẫn xâm nhập sâu hơn vào dữ liệu đào tạo doanh nghiệp.
- Chu trình lệnh tương tác khép kín qua Telegram: Hermes Agent đóng vai trò làm cầu nối giữa giao diện Telegram của tin tặc và cổng gateway LLM. Khi nhận chỉ thị, mô hình ngôn ngữ sẽ tự động suy luận ngữ cảnh máy chủ, sinh mã bash/python phù hợp, chỉ đạo tác tử thực thi tại chỗ và truyền tải dữ liệu rò rỉ về máy chủ chỉ huy tại Costa Rica.
Cơ chế tự nhân bản dạng sâu và thách thức bảo mật trong kỷ nguyên tác tử AI
Bên cạnh khả năng tác chiến thông minh của tác tử AI, Carbonato tích hợp module tự lây lan dạng sâu (worm-like module) chạy theo chu kỳ 5 phút một lần. Script tự động phân giải các dải mạng con /24 gắn liền với card mạng vật lý và cầu mạng Docker bridge, rà quét các endpoint 2375 tiềm năng để nhân bản mã độc sang các cụm máy chủ lân cận mà không cần sự điều hướng thủ công từ kẻ tấn công.
Sự kiện Carbonato phơi bày lỗ hổng chí mạng trong chiến lược bảo vệ định danh phi con người (non-human identities). Các chuyên gia khuyến cáo tổ chức cần ngay lập tức áp dụng mô hình phân đoạn mạng Zero Trust, ngắt hoàn toàn kết nối công khai của Docker API, kiểm soát lưu lượng ra ngoài (egress filtering) đối với các giao thức nhắn tin như Telegram, và quản lý nghiêm ngặt vòng đời của các biến môi trường chứa khóa API trí tuệ nhân tạo.
Thông tin chi tiết về các chỉ số xâm phạm (IoC) có thể tra cứu tại The Hacker News và báo cáo bảo mật từ Dark Reading.