




Các mối đe dọa an ninh mạng đối với hạ tầng thông tin trọng yếu đang chuyển sang một giai đoạn mới tinh vi hơn khi tin tặc ngày càng thành thạo kỹ thuật “sống dựa vào môi trường” (Living off the Land – LotL). Phân tích kỹ thuật mới công bố từ Symantec cho thấy nhóm mã độc tống tiền Warlock đang gia tăng các đợt tấn công khai thác chuỗi lỗ hổng thực thi mã từ xa (RCE) trên Microsoft SharePoint để xâm nhập vào mạng lưới của các nhà cung cấp dịch vụ thiết yếu, từ tiện ích nước sạch đến hạ tầng viễn thông tại nhiều quốc gia.
Cơ chế khai thác chuỗi lỗ hổng SharePoint và kỹ thuật triệt tiêu giám sát đầu cuối
Lỗ hổng trên Microsoft SharePoint từ lâu đã nằm trong danh mục các điểm yếu bị khai thác tích cực nhất bởi các nhóm tấn công có tổ chức. Trong chiến dịch mới của Warlock, kẻ tấn công khai thác cơ chế xác thực và xử lý tệp tin của SharePoint để vượt qua các biện pháp kiểm soát truy cập vòng ngoài, thiết lập vị trí đứng chân ban đầu (initial foothold) bên trong vùng mạng DMZ của doanh nghiệp.
Từ bàn đạp này, nhóm tấn công nhanh chóng leo thang đặc quyền thông qua việc khai thác lỗ hổng cấu hình Active Directory. Nhằm ngăn chặn cơ chế phát hiện tự động, Warlock phân phối một tiện ích triệt tiêu giải pháp Phát hiện và Phản hồi Điểm cuối (EDR Killer) tới hơn 40 nút mạng. Bằng cách can thiệp vào các dịch vụ bảo mật cấp hệ thống thông qua kỹ thuật BYOVD (Bring Your Own Vulnerable Driver), nhóm này làm tê liệt khả năng ghi nhật ký và giám sát hành vi của hệ thống SIEM/SOC trước khi tiến hành các thao tác di chuyển ngang (lateral movement).
Rủi ro an ninh từ việc lạm dụng công cụ đám mây và khuyến nghị phòng thủ chiều sâu
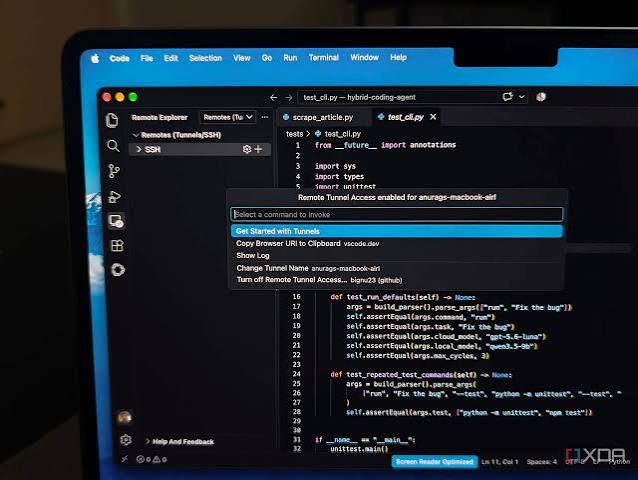
Điểm nhấn kỹ thuật đáng chú ý nhất trong chiến dịch của Warlock là việc lạm dụng tính năng Visual Studio Code Tunneling. Công nghệ này vốn được thiết kế để hỗ trợ các nhà phát triển kết nối từ xa vào môi trường làm việc thông qua hạ tầng chuyển tiếp đám mây của Microsoft. Tuy nhiên, khi rơi vào tay kẻ tấn công, nó trở thành một kênh chỉ huy và kiểm soát (C2) vô hình, vượt qua hoàn toàn các chính sách kiểm duyệt gói tin của tường lửa thế hệ mới (NGFW) do bản chất lưu lượng sử dụng chứng chỉ số và giao thức WebSocket hợp lệ.
Để đối phó với chiến thuật tấn công kết hợp này, Symantec và các chuyên gia bảo mật khuyến nghị:
- Khẩn trương rà soát và vá lỗ hổng SharePoint: Triển khai ngay lập tức các bản cập nhật bảo mật tích lũy mới nhất cho tất cả các phiên bản Microsoft SharePoint Server đang vận hành nội bộ (On-premises).
- Siết chặt kiểm soát lưu lượng công cụ nhà phát triển: Giám sát và áp dụng chính sách khóa kết nối tới các endpoint của dịch vụ VS Code Tunnels trên các máy chủ sản xuất và hệ thống hạ tầng không dành cho mục đích phát triển phần mềm.
- Tăng cường bảo vệ nhân hệ điều hành: Kích hoạt tính năng chặn trình điều khiển dễ bị tổn thương (Vulnerable Driver Blocklist) trên Windows Defender Application Control (WDAC) nhằm ngăn chặn triệt để kỹ thuật BYOVD hạ gục phần mềm EDR.