




Kiến trúc bảo mật không tin cậy (Zero Trust) luôn đặt các cổng kiểm soát xác thực danh tính làm tuyến phòng thủ đầu tiên và kiên cố nhất. Tuy nhiên, sự cố an ninh mới nhất liên quan đến lỗ hổng Zero-Day CVE-2026-88779 (điểm CVSS 8.7) trên các thiết bị mạng Citrix NetScaler ADC và NetScaler Gateway một lần nữa cho thấy rủi ro hệ thống khi chính cơ chế xác thực lại bị biến thành vector tấn công xâm nhập mạng diện rộng.
Phân tích kỹ thuật lỗ hổng tràn bộ đệm trong luồng xử lý SAML
Về mặt bản chất kỹ thuật, CVE-2026-88779 là lỗi giới hạn vùng nhớ không an toàn (Improper Restriction of Operations within the Bounds of a Memory Buffer) xảy ra trong quá trình giải mã và phân tích cú pháp các thẻ xác thực SAML XML. Khi thiết bị NetScaler được cấu hình hoạt động như một bên cung cấp dịch vụ (SAML Service Provider – SP) hoặc bên cung cấp danh tính (SAML Identity Provider – IdP), luồng xử lý dữ liệu đầu vào không kiểm tra chặt chẽ kích thước trường dữ liệu truyền tải:
- Khai thác từ chối dịch vụ (DoS): Kẻ tấn công từ xa không cần xác thực hợp lệ có thể gửi các yêu cầu SAML mang tải trọng bất thường, dẫn đến lỗi phân bổ bộ nhớ (memory corruption) và làm sụp đổ tiến trình hạt nhân nsppe (NetScaler Packet Processing Engine), buộc hệ điều hành phải khởi động lại thiết bị.
- Nguy cơ thực thi mã tùy ý (RCE): Các chuyên gia tại Aviatrix Threat Research ghi nhận bằng chứng về các gói tin tấn công được cấu trúc tinh vi nhằm ghi đè con trỏ lệnh trong bộ nhớ đệm, cho phép kẻ tấn công thực thi trực tiếp các đoạn mã nhị phân shellcode từ xa, tải về các công cụ đào hầm ngụy trang và chiếm quyền kiểm soát thiết bị ở mức đặc quyền cao nhất.
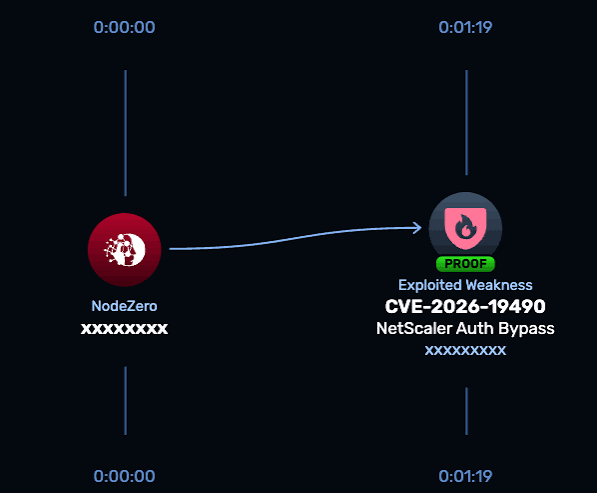
Đánh giá tác động tuân thủ và quy trình ứng phó khẩn cấp
Việc CISA lập tức bổ sung CVE-2026-88779 vào danh mục KEV kèm thời hạn khắc phục bắt buộc đến ngày 07/10/2026 phản ánh mức độ nguy hiểm cận kề đối với cơ sở hạ tầng thông tin trọng yếu. Việc chậm trễ xử lý không chỉ đẩy tổ chức vào nguy cơ bị xâm nhập sâu mà còn vi phạm nghiêm ngặt các tiêu chuẩn bảo mật quốc tế như PCI DSS 4.0 (Quản lý lỗ hổng kỹ thuật), NIS2 Directive và DORA trong ngành tài chính.
Nhằm bảo vệ an toàn cho hạ tầng mạng, các chuyên gia bảo mật khuyến nghị các tổ chức:
- Nâng cấp firmware khẩn cấp: Nâng cấp toàn bộ các cụm thiết bị NetScaler ADC và NetScaler Gateway lên các phiên bản đã được vá lỗi mới nhất do Citrix phát hành (bao gồm các bản cập nhật mới nhất của dòng 14.1 và 13.1).
- Kiểm tra nhật ký truy cập SAML: Rà soát nhật ký sự kiện hệ thống (syslog) để tìm kiếm các chuỗi yêu cầu SAML có kích thước bất thường hoặc các lỗi phân đoạn (segmentation fault) lặp đi lặp lại của tiến trình nsppe.
- Rà soát dấu vết xâm nhập: Kiểm tra tính toàn vẹn của hệ thống tệp trên thiết bị NetScaler, đặc biệt là thư mục lưu trữ web server (/netscaler/ns_gui/) để đảm bảo không có sự xuất hiện của các tệp tin web shell hoặc các tiến trình ngầm trái phép.