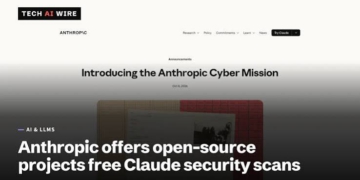





Ngày 9/10/2026, Anthropic chính thức giới thiệu OSS Scanner – dịch vụ kiểm toán lỗ hổng phần mềm tự hành miễn phí dành riêng cho các dự án mã nguồn mở trọng yếu. Vận hành dựa trên năng lực suy luận của mô hình biên giới Claude Mythos kết hợp môi trường cách ly Docker ngoại tuyến, sáng kiến này đánh dấu bước chuyển mình quan trọng trong việc ứng dụng AI tự hành vào chuỗi cung ứng bảo mật phần mềm (software supply chain).
Chiến lược Cyber Mission và giải pháp bảo vệ chuỗi cung ứng mã nguồn mở
Sự gia tăng đột biến của các cuộc tấn công chuỗi cung ứng phần mềm – từ việc cấy mã độc vào GitHub Actions cho đến khai thác các lỗ hổng zero-day trong các thư viện cốt lõi – đã bộc lộ điểm yếu chết người của hạ tầng Internet mở: sự thiếu hụt nguồn lực kiểm toán bảo mật tại các dự án nguồn mở nền tảng.
Sáng kiến OSS Scanner của Anthropic ra đời như một cấu phần trung tâm trong chương trình Critical Infrastructure Defense Program. Được đúc kết từ kinh nghiệm thực tiễn của Project Glasswing – dự án đã xác định hơn 29.000 lỗ hổng ứng viên và ban hành 584 khuyến cáo bảo mật chính thức tính đến tháng 10/2026, dịch vụ này hướng tới việc tự động hóa toàn diện quy trình rà soát lỗ hổng cho các kho lưu trữ mã nguồn mở trọng yếu tương tự chuẩn mực OSS-Fuzz của Google.
Kiến trúc kiểm toán tự hành bằng mô hình biên giới Claude Mythos
Khác biệt kỹ thuật cốt lõi giữa OSS Scanner và các công cụ phân tích tĩnh (SAST) truyền thống là khả năng suy luận logic ngữ cảnh sâu của mô hình Claude Mythos. Thay vì chỉ dựa vào các mẫu đối sánh chữ ký (signature matching) vốn sinh ra lượng lớn cảnh báo giả (false positives), mô hình ngôn ngữ lớn đóng vai trò là một kiểm toán viên an ninh tự hành:
- Độc lập với sự can thiệp của con người: Toàn bộ quá trình quét, tái hiện lỗ hổng và lập báo cáo kỹ thuật đều do mô hình tự động thực thi (model-generated outputs), loại bỏ nút thắt cổ chai về nhân lực phân loại (triage bottleneck) và cho phép nâng cao tần suất kiểm tra định kỳ.
- Mô hình hóa mối đe dọa tùy biến: Tác tử AI phân tích dựa trên tệp chỉ dẫn threat_model.md do quản trị viên cung cấp, tập trung kiểm thử các bề mặt tấn công nhạy cảm, cơ chế phân quyền và phân loại lỗ hổng theo chuẩn mực CVSS.
Cơ chế cách ly hộp cát Docker ngoại tuyến (Offline Containerized Auditing)
Để bảo đảm tính toàn vẹn của mã nguồn và ngăn chặn các rủi ro phát sinh từ mã độc tự kích hoạt, Anthropic triển khai kiến trúc hộp cát nghiêm ngặt:
- Khởi tạo môi trường độc lập: Quản trị viên dự án cung cấp tệp Dockerfile đóng gói sẵn toàn bộ môi trường thực thi, thư viện phụ thuộc và các bộ kiểm thử đơn vị (unit tests).
- Cách ly mạng tuyệt đối: Tác tử AI thực hiện toàn bộ quá trình biên dịch, phân tích luồng dữ liệu (data-flow analysis) và kích hoạt fuzzing bên trong container hoàn toàn không có kết nối Internet (air-gapped environment). Điều này đảm bảo an toàn tuyệt đối cho các hệ thống máy chủ và triệt tiêu nguy cơ rò rỉ thông tin trước khi bản vá được phát hành.
Định hình tương lai của an ninh mạng thời kỳ AI-native
Dự báo của Anthropic về việc “trong vòng hai năm tới, AI sẽ nghiêng về phía phòng thủ” phản ánh sự tự tin vào năng lực chuyển hóa công nghệ: việc phát hiện lỗi trước khi xuất xưởng và tái cấu trúc mã nguồn theo chuẩn kiến trúc an toàn từ gốc (secure-by-design) đang trở nên khả thi nhờ chi phí suy luận ngày càng tối ưu.
Bằng cách cung cấp miễn phí công nghệ biên giới để bảo vệ hạ tầng mã nguồn mở toàn cầu, Anthropic không chỉ củng cố vị thế dẫn đầu trong lĩnh vực an toàn AI mà còn kiến tạo một chuẩn mực bảo mật mới cho toàn bộ hệ sinh thái phần mềm doanh nghiệp.