




Sự dịch chuyển nguy hiểm từ đào tiền ảo sang bòn rút băng thông
Trong nhiều năm, mã độc đào tiền điện tử (Cryptojacking) từng là phương thức trục lợi phổ biến nhất của giới tội phạm mạng khi nhắm vào máy chủ và thiết bị biên (edge devices). Tuy nhiên, với sự hoàn thiện của các thuật toán giám sát phần cứng và các công cụ phát hiện tài nguyên CPU/GPU bất thường, cryptojacking ngày càng dễ bị nhận diện và triệt phá nhanh chóng.
Báo cáo phân tích mới nhất được công bố ngày 15/10/2026 bởi công ty an ninh mạng GreyNoise đã chỉ ra một xu hướng chuyển dịch nguy hiểm hơn rất nhiều: Proxyjacking. Bằng cách chiếm dụng lưu lượng mạng thay vì năng lực tính toán, kẻ tấn công tạo ra một luồng doanh thu ngầm bền vững, không để lại dấu vết rõ rệt trên cảm biến nhiệt hay biểu đồ sử dụng vi xử lý của thiết bị.
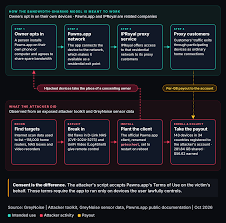
Chuỗi khai thác lỗ hổng và cơ chế vận hành của Pawns.app
Vụ việc lần này phơi bày lỗ hổng nghiêm trọng trong quản trị vòng đời thiết bị IoT và thiết bị biên tại các hộ gia đình lẫn doanh nghiệp vừa và nhỏ:
- Khai thác chuỗi lỗ hổng N-day: Kẻ tấn công không cần dùng đến các lỗ hổng zero-day đắt đỏ. Chúng quét tự động và nhắm vào các lỗ hổng đã được công bố từ trước nhưng chưa được người dùng vá lỗi, bao gồm CVE-2024-3272 và CVE-2024-3273 trên D-Link ShareCenter NAS, CVE-2021-44228 (Log4j) trên Ubiquiti UniFi Video NVR, CVE-2025-31324 trên SAP NetWeaver, cùng giao diện điều khiển của camera Dahua và Hikvision.
- Vũ khí hóa ứng dụng hợp pháp (Dual-use software): Thay vì tự viết mã độc proxy tùy biến dễ bị phần mềm diệt virus bắt chữ ký, tin tặc cài đặt trực tiếp Pawns.app – một phần mềm chia sẻ băng thông P2P hợp pháp. Pawns.app trả tiền thưởng cho các node chia sẻ mạng dân cư sạch. Bằng cách gắn mã định danh ví của hacker vào hàng trăm thiết bị bị chiếm quyền trên 34 quốc gia, tin tặc thiết lập một hệ thống khai thác tiền thụ động với chi phí hạ tầng bằng không.
- Kỹ thuật duy trì sự hiện diện bền bỉ (Persistence): Để tránh bị mất quyền kiểm soát khi thiết bị khởi động lại hoặc khi ứng dụng bị dừng, tin tặc cấu hình sẵn khóa xác thực SSH (SSH public keys) trực tiếp vào tệp authorized_keys của hệ điều hành nhúng, cho phép chúng tái truy cập bất kỳ lúc nào.
Đe dọa danh tiếng IP dân cư và rủi ro chuỗi cung ứng an ninh
Tác động tiêu cực của proxyjacking vượt xa tổn thất về chi phí băng thông hay chất lượng kết nối Internet:
- Ngụy trang nguồn gốc các đòn tấn công nguy hiểm: Mạng proxy dân cư (Residential Proxy Networks) có giá trị thương mại rất cao trên thị trường chợ đen vì chúng sở hữu dải IP của các nhà mạng viễn thông uy tín (ISP), giúp các đòn tấn công vượt qua bộ lọc WAF và chống gian lận của các tổ chức tài chính. Cục Điều tra Liên bang Mỹ (FBI) từng nhiều lần đưa ra khuyến cáo về việc các mạng proxy dạng này được tin tặc thuê lại để thực hiện các chiến dịch rò rỉ dữ liệu quy mô lớn hoặc vượt xác thực đa yếu tố.
- Ô nhiễm danh tiếng địa chỉ IP (IP Reputation Poisoning): Khi một địa chỉ IP bị phát hiện truyền tải mã độc hoặc gửi hàng triệu yêu cầu đăng nhập giả mạo, các hệ thống chấm điểm an ninh quốc tế (như Spamhaus, VirusTotal, AbuseIPDB) sẽ lập tức đưa IP đó vào danh sách đen. Doanh nghiệp và cá nhân sở hữu IP sẽ bị từ chối truy cập dịch vụ đám mây, email công việc bị chuyển vào hòm thư rác và các giao dịch thanh toán trực tuyến bị gắn cờ gian lận.
Khuyến nghị phòng thủ chiều sâu cho hạ tầng thiết bị biên
Để ngăn chặn nguy cơ biến thiết bị thành công cụ cho tội phạm mạng, các chuyên gia an ninh đưa ra khuyến nghị khẩn cấp:
- Rà soát và cô lập thiết bị biên: Đặt toàn bộ camera an ninh, thiết bị lưu trữ NAS và thiết bị thông minh vào một phân vùng mạng ảo (VLAN) độc lập, không cho phép truy cập trực tiếp vào dải mạng làm việc chính.
- Vô hiệu hóa truy cập từ xa không an toàn: Tắt tính năng quản trị từ xa qua WAN, tắt giao thức UPnP trên modem chính và chỉ cho phép truy cập nội bộ thông qua kết nối VPN mã hóa an toàn (như WireGuard hoặc OpenVPN).
- Rà soát file hệ thống và khóa SSH: Quản trị viên cần kiểm tra thư mục .ssh trên các thiết bị Linux nhúng, gỡ bỏ toàn bộ khóa SSH lạ và kiểm tra danh sách tiến trình chạy nền (ps/top) để phát hiện các tiến trình tiêu thụ băng thông bất thường.
- Giám sát lưu lượng Outbound: Thiết lập ngưỡng cảnh báo trên tường lửa khi phát sinh các kết nối đi liên tục ra các IP máy chủ proxy thương mại mà người dùng không hề chủ động cài đặt.
Sự kiện lần này là hồi chuông cảnh tỉnh: trong kỷ nguyên vạn vật kết nối, mỗi thiết bị thông minh không được bảo vệ đều có thể trở thành một quân cờ trong tay tội phạm không gian mạng.