

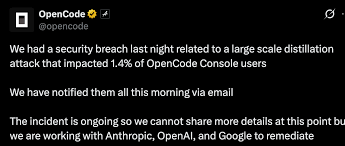
Sự cố xâm nhập hệ thống vừa được nền tảng tác tử lập trình mã nguồn mở OpenCode công bố vào ngày 18–19/10/2026 không đơn thuần là một vụ rò rỉ dữ liệu cục bộ. Theo các báo cáo phân tích từ Rescana và The Hacker News, việc khoảng 1,4% người dùng dịch vụ đám mây OpenCode Console bị phơi bày khóa API của OpenAI, Anthropic và Google đã phác họa rõ nét một hình thái tội phạm công nghệ cao đang bùng nổ trong năm 2026: đánh cắp thông tin xác thực của nhà phát triển để phục vụ các chiến dịch chắt lọc mô hình (model distillation) quy mô công nghiệp.
Lỗ hổng từ hạ tầng di sản (Legacy System) và cái bẫy tập trung hóa khóa xác thực
Trong kiến trúc phát triển phần mềm hiện đại, các công cụ lập trình hỗ trợ bởi AI (AI Coding Agents) như OpenCode đóng vai trò cầu nối giúp kỹ sư phần mềm tương tác trực tiếp với các mô hình ngôn ngữ lớn ngay từ cửa sổ dòng lệnh (Terminal). Để thuận tiện cho làm việc nhóm, dịch vụ lưu trữ đám mây OpenCode Console cho phép quản trị viên lưu sẵn khóa API của các nhà cung cấp bên thứ ba (OpenAI, Anthropic, Google) vào không gian làm việc chung, giúp các thành viên trong nhóm gọi mô hình mà không cần nhìn thấy khóa gốc.
Tuy nhiên, chính sự tiện lợi của mô hình “lưu trữ khóa hộ khách hàng” này đã biến nền tảng trung gian thành một kho mục tiêu giá trị cao. Theo phân tích kỹ thuật từ Rescana, kẻ tấn công đã giành được quyền truy cập trái phép vào một hệ thống cũ (legacy system) đang trong giai đoạn chờ ngừng hoạt động vào đêm 16/10. Dù nhà đồng sáng lập Dax Raad xác nhận phần lõi CLI chạy cục bộ trên máy người dùng (lưu khóa trong SQLite nội bộ) hoàn toàn tách biệt và an toàn, những máy chủ thế hệ cũ chưa được dọn dẹp triệt để trên đám mây vẫn lưu giữ bản sao khóa API của người dùng Console.
Ngay khi trích xuất thành công kho khóa xác thực này, nhóm tấn công không hề chờ đợi mà lập tức kích hoạt các luồng truy vấn tự động tốc độ cao nhắm thẳng vào các điểm cuối (endpoints) của OpenAI, Anthropic và Google, khiến nhiều kỹ sư gánh chịu khoản phí phát sinh từ vài trăm đến gần 2.000 USD chỉ trong vài giờ đồng hồ, theo thống kê từ Notebookcheck.
Giải phẫu chiến dịch “Distillation Attack”: Khi tài nguyên suy luận bị cướp đoạt để nuôi mô hình đối thủ
Điểm đáng chú ý về mặt chiến lược an ninh mạng trong vụ việc lần này là nhận định của chính đội ngũ OpenCode: vụ xâm nhập gắn liền với một chiến dịch tấn công chắt lọc mô hình (distillation attack) quy mô lớn, và các đợt tấn công dò quét vẫn diễn ra liên tục suốt 48 giờ sau khi sự cố bị phát hiện.
Trong lĩnh vực trí tuệ nhân tạo, “chắt lọc kiến thức” (knowledge distillation) vốn là kỹ thuật hợp pháp dùng đầu ra của một mô hình lớn (teacher model) để huấn luyện một mô hình nhỏ gọn hơn (student model). Thế nhưng, khi rơi vào tay các nhóm tin tặc hoặc các phòng thí nghiệm AI bất chính, kỹ thuật này biến tướng thành hành vi đánh cắp tài sản trí tuệ và tài nguyên tính toán:
- Vượt rào kiểm soát của các ông lớn AI: Trước đó vào tháng 9/2026, Anthropic từng cảnh báo việc các tổ chức đứng sau chiến dịch chắt lọc trái phép thường sử dụng mạng lưới tài khoản giả mạo, thẻ tín dụng đánh cắp và khóa API thu thập được từ bên thứ ba để né tránh bộ lọc chống lạm dụng (anti-abuse filters).
- Chuyển hóa chi phí huấn luyện sang nạn nhân: Để trích xuất hàng chục tỷ token dữ liệu suy luận chất lượng cao từ các mô hình tiên tiến của OpenAI, Anthropic hay Google, kẻ tấn công cần nguồn ngân sách khổng lồ. Bằng cách đánh cắp khóa API từ các nền tảng lập trình như OpenCode Console (hay sự cố tương tự tại Fireworks AI hồi đầu tháng 10/2026), tin tặc biến chính ví tiền của các lập trình viên và doanh nghiệp thành nguồn tài trợ bất đắc dĩ cho quá trình đào tạo mô hình của chúng.
- Vô hiệu hóa hạn mức trung gian: Như The Hacker News chỉ rõ, khóa API là một chứng chỉ vô danh (bearer token). Khi khóa đã lọt ra ngoài, kẻ tấn công gọi trực tiếp tới API của nhà cung cấp gốc, khiến mọi thiết lập giới hạn ngân sách (budget cap) trên cổng trung gian OpenCode Console trở nên vô tác dụng.
Quản trị rủi ro “Shadow AI” và bài toán bảo mật chuỗi cung ứng cho doanh nghiệp
Nhìn rộng hơn, báo cáo từ StepSecurity và Infosecurity Magazine nhấn mạnh rằng thách thức lớn nhất đối với các giám đốc an ninh thông tin (CISO) hiện nay không chỉ nằm ở việc thu hồi khóa, mà là sự thiếu hụt khả năng quan sát (visibility) đối với các tác tử AI trên máy trạm của lập trình viên.
Trong nhiều tổ chức, kỹ sư phần mềm tự ý cài đặt các công cụ dòng lệnh như OpenCode, liên kết với khóa API của dự án để tăng tốc độ viết mã mà bộ phận bảo mật không hề hay biết — hiện tượng đang được giới chuyên môn gọi là “Shadow AI Agents”. Khi một nền tảng trung gian gặp sự cố, đội ngũ phản ứng sự cố (Incident Response) không thể trả lời ngay câu hỏi: “Những máy trạm nào trong công ty đang cài đặt công cụ này và đang gắn khóa API của dự án nào?”
Để xây dựng hàng rào phòng thủ vững chắc trước làn sóng tấn công nhắm vào chuỗi cung ứng AI, các nhóm phát triển và doanh nghiệp công nghệ cần thiết lập ngay quy trình chuẩn hóa sau:
- Kiểm kê và rà soát toàn diện thiết bị đầu cuối: Kiểm tra sự hiện diện của tệp cấu hình xác thực (~/.local/share/opencode/auth.json trên macOS/Linux hoặc %USERPROFILE%\.local\share\opencode\auth.json trên Windows) hoặc sử dụng các công cụ quét mã nguồn mở chuyên dụng như Dev Machine Guard để lập danh sách toàn bộ AI Coding Agents đang hoạt động trong nội bộ.
- Xoay vòng khóa (Key Rotation) và phân tách đặc quyền: Thực hiện thu hồi ngay lập tức mọi khóa API của OpenAI, Anthropic và Google từng lưu trên OpenCode Console. Nguyên tắc bất di bất dịch là cấp cho mỗi ứng dụng, mỗi môi trường một khóa API riêng biệt với quyền hạn tối thiểu (Least Privilege) và thiết lập trần chi tiêu cứng (Hard Limit) ngay tại cổng thanh toán gốc.
- Quy trình đóng băng và hủy bỏ hệ thống cũ (Decommissioning Hygiene): Đối với các đơn vị phát triển nền tảng SaaS, bài học từ máy chủ di sản của OpenCode là lời nhắc nhở nghiêm khắc rằng mọi thông tin xác thực, khóa bí mật (secrets) phải được xóa trắng và thu hồi quyền truy cập vào cơ sở dữ liệu ngay trước khi đưa một cụm máy chủ vào diện ngừng hoạt động.