




Làn sóng tấn công phi kỹ thuật (Social Engineering) nhắm vào thiết bị đầu cuối di động đã bước sang một kỷ nguyên hoàn toàn mới. Tội phạm mạng không còn dừng lại ở việc phát tán mã độc đơn giản, mà khai thác triệt để công nghệ giả mạo danh tính (Caller ID Spoofing), công cụ tạo giọng nói nhân tạo (Voice Cloning) và các chuỗi bẫy tâm lý kéo dài để vượt qua các lớp xác thực đa yếu tố (MFA). Trước thực trạng đó, thông cáo mới nhất từ Google được phân tích trên Cyber Security News cho thấy một sự thay đổi chiến lược mang tính nền tảng: chuyển dịch từ mô hình phòng thủ tĩnh dựa trên danh sách đen (Blacklist Filtering) sang mô hình phòng thủ hành vi chủ động bằng trí tuệ nhân tạo đa tầng.
Kiến trúc lai (Hybrid AI): Sự kết hợp giữa Gemini Nano on-device và Private AI Compute
Thách thức lớn nhất khi áp dụng AI vào bảo mật tin nhắn và cuộc gọi cá nhân luôn là bài toán đánh đổi giữa năng lực phân tích ngữ cảnh và quyền riêng tư của người dùng (Data Privacy). Google đã giải quyết nghịch lý này bằng kiến trúc xử lý dữ liệu phân tầng chặt chẽ:
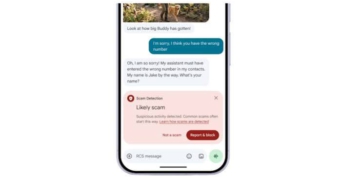
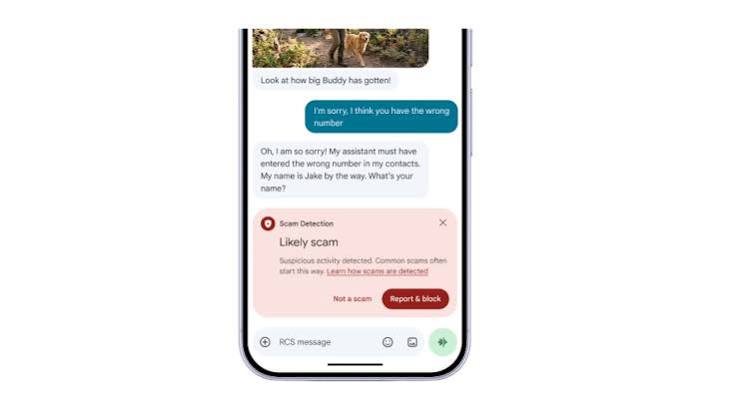
- Phân tích cục bộ thời gian thực với Gemini Nano: Hoạt động hoàn toàn trên NPU của thiết bị, Gemini Nano đảm nhiệm vai trò sàng lọc lớp đầu tiên. Đối với các đường dẫn URL lạ gửi qua tin nhắn từ các số liên lạc không có trong danh bạ, mô hình AI biên này tổng hợp các tín hiệu mạng thời gian thực để đánh giá mức độ tin cậy của tên miền ngay cả khi website đó vừa được tin tặc đăng ký trước đó vài phút (zero-hour phishing domains). Toàn bộ quá trình quét diễn ra cục bộ, không gửi dữ liệu ra bên ngoài.
- Điện toán đám mây riêng tư (Private AI Compute) cho tấn công tâm lý phức tạp: Đối với các chiến dịch lừa đảo tinh vi dạng “nuôi dưỡng lòng tin” (slow-burn social engineering) – nơi nội dung tin nhắn không chứa mã độc hay liên kết tức thì mà dẫn dụ nạn nhân qua nhiều ngày – chế độ Enhanced Protection trong Google Messages sẽ tận dụng mô hình Gemini đám mây mạnh mẽ hơn. Điểm mấu chốt là dữ liệu được xử lý bên trong một môi trường mã hóa độc lập (secure enclave). Dữ liệu chỉ tồn tại trong phiên tính toán, không thể bị truy cập bởi bất kỳ bên thứ ba hay kỹ sư nào của Google, và không được dùng để huấn luyện mô hình.
Vô hiệu hóa bề mặt tấn công qua chia sẻ màn hình và giao thức viễn thông kế thừa
Bên cạnh lớp phòng thủ tin nhắn, Android đã can thiệp sâu vào tầng hệ điều hành để triệt tiêu các bề mặt tấn công (Attack Surfaces) xuất phát từ các giao thức viễn thông và tính năng chia sẻ màn hình:
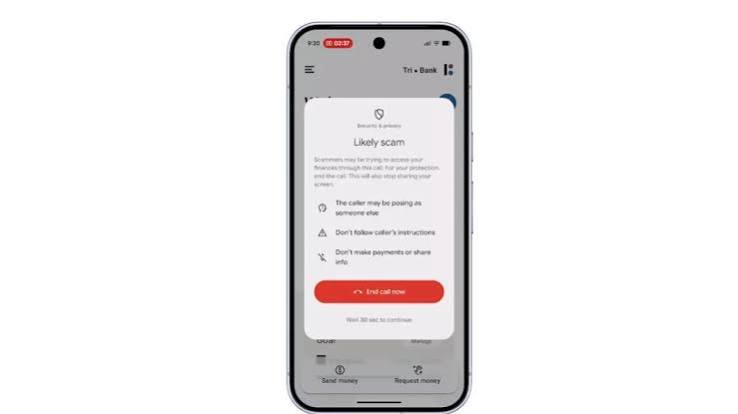
- Ngăn chặn rò rỉ dữ liệu qua Android WebView và Chrome: Trong nhiều vụ án chiếm đoạt tài khoản ngân hàng, kẻ tấn công dẫn dụ nạn nhân bật tính năng chia sẻ màn hình rồi mở ứng dụng ngân hàng. Cơ chế mới của Android tự động nhận diện các trường nhập mật khẩu, mã PIN và thông tin thanh toán (Payment Fields) để kích hoạt chế độ “màn hình trống” (blanking out) đối với luồng truyền dữ liệu video ra ngoài. Biện pháp này triệt tiêu hoàn toàn khả năng thu thập thông tin xác thực thụ động từ xa.
- Khắc phục lỗ hổng chuyển tiếp cuộc gọi MMI/USSD: Giao thức USSD viễn thông kế thừa từ thế kỷ trước vốn cho phép người dùng chuyển tiếp cuộc gọi bằng các cú pháp ngắn. Kẻ gian đã lợi dụng cơ chế này để cướp luồng cuộc gọi xác thực chứa mã OTP bằng giọng nói. Android đã can thiệp trực tiếp vào bộ quay số hệ thống: vô hiệu hóa quyền kích hoạt ngầm của các ứng dụng chạy nền và hiển thị bảng cảnh báo bắt buộc xác nhận đối với người dùng trước khi bất kỳ lệnh chuyển tiếp cuộc gọi nào được gửi tới nhà mạng.
Giao thức Verified Financial Calls: Mối quan hệ cộng sinh giữa hệ điều hành và tổ chức tài chính
Điểm sáng lớn nhất về mặt thiết kế hệ thống là tính năng Verified Financial Calls. Đây là bước tiến vượt bậc nhằm chấm dứt hoàn toàn tình trạng giả mạo tổng đài ngân hàng vốn đang hoành hành khắp toàn cầu.
Thay vì dựa vào cơ sở dữ liệu số điện thoại tĩnh vốn dễ bị đánh lừa bởi công nghệ VoIP giả mạo ID, Google thiết lập một kênh xác thực hai chiều thời gian thực (Out-of-band Verification) trực tiếp với ứng dụng ngân hàng được cài trên máy. Khi có cuộc gọi đến tự xưng là ngân hàng:
- Hệ thống Android gửi một truy vấn kiểm tra bảo mật ngầm tới máy chủ của ngân hàng đó.
- Nếu hệ thống ngân hàng xác nhận không có bất kỳ phiên liên lạc nào được khởi tạo tới khách hàng tại thời điểm đó, Android sẽ chủ động ngắt kết nối cuộc gọi trước khi điện thoại đổ chuông và gửi cảnh báo mạo danh cho người dùng.
Hiệu quả thực tế tại thị trường Nam Mỹ – với hơn 3 triệu cuộc gọi giả mạo bị chặn đứng tại hai ngân hàng lớn Banco do Brasil và Itaú Unibanco – chứng minh rằng việc kết hợp chặt chẽ giữa nhà phát triển hệ điều hành và các định chế tài chính là con đường duy nhất để bẻ gãy chuỗi giá trị của tội phạm lừa đảo trực tuyến.
Bằng việc kết hợp giữa AI biên, bảo mật điện toán đám mây riêng tư và cơ chế phòng thủ sâu trong nhân hệ điều hành, Google không chỉ nâng cấp tính năng cho Android, mà đang tái định nghĩa lại tiêu chuẩn bảo mật của thiết bị di động trong kỷ nguyên số.