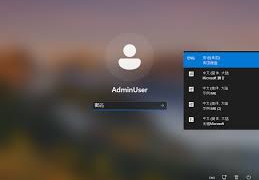




Một kỹ thuật tấn công zero-day mới mang tên FastUnlock vừa được công bố rộng rãi, đặt ra thách thức trực diện đối với mô hình bảo vệ thiết bị đầu cuối trên Windows 11. Theo ghi nhận từ SC Media và báo cáo kỹ thuật của Aviatrix ngày 21/11/2026, kỹ thuật này tận dụng trình đọc màn hình Narrator kết hợp luồng khôi phục tài khoản Microsoft trên màn hình khóa để chạy tiến trình trái phép mà không cần xác thực danh tính.
Cơ chế vận hành và điểm mù của cấu hình BitLocker mặc định
Kỹ thuật FastUnlock được nhà nghiên cứu Abdelhamid Naceri (MSNightmare / Nightmare Eclipse) tiết lộ và đã được đơn vị bảo mật ThreatLocker kiểm chứng độc lập. Khi có quyền tiếp cận vật lý với một máy tính Windows 11 đã khóa có liên kết tài khoản Microsoft trực tuyến, kẻ tấn công có thể kích hoạt Narrator qua tùy chọn hỗ trợ tiếp cận để khởi chạy tiến trình dưới phiên làm việc hạn chế WSIAccount.
Vì toàn bộ thao tác diễn ra cục bộ trước khi phiên đăng nhập hợp lệ được thiết lập, các công cụ giám sát mạng gần như không phát hiện được bất thường. Nghiêm trọng hơn, Aviatrix chỉ ra rằng đa số doanh nghiệp hiện triển khai BitLocker ở chế độ tự động giải mã chỉ bằng TPM (không yêu cầu mã PIN khi bật nguồn). Do dữ liệu ổ đĩa đã được giải mã ngay khi hiển thị màn hình khóa, tiến trình WSIAccount vẫn có thể đọc được các tệp tin lưu sẵn, tài liệu vừa mở hoặc thông tin đăng nhập lưu trong trình duyệt.
Biện pháp giảm thiểu rủi ro cho hệ thống doanh nghiệp
Tính đến thời điểm công bố, lỗ hổng FastUnlock chưa có mã định danh CVE và Microsoft chưa công bố lịch trình phát hành bản vá. Dù chưa ghi nhận chiến dịch khai thác hàng loạt ngoài thực tế, giới chuyên môn đánh giá rủi ro đối với các máy trạm dùng chung trong bệnh viện, cơ quan công quyền và sàn giao dịch tài chính là rất rõ rệt.
Để lấp khoảng trống bảo mật trước khi có bản cập nhật chính thức, bộ phận CNTT được khuyến nghị áp dụng ngay chính sách yêu cầu mã PIN khởi động cho BitLocker, kích hoạt chế độ ngủ đông tự động khi máy không hoạt động và siết chặt kiểm soát tiếp cận vật lý đối với thiết bị đầu cuối.