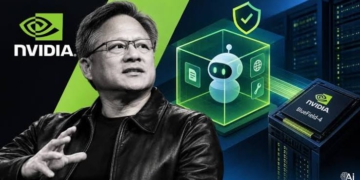




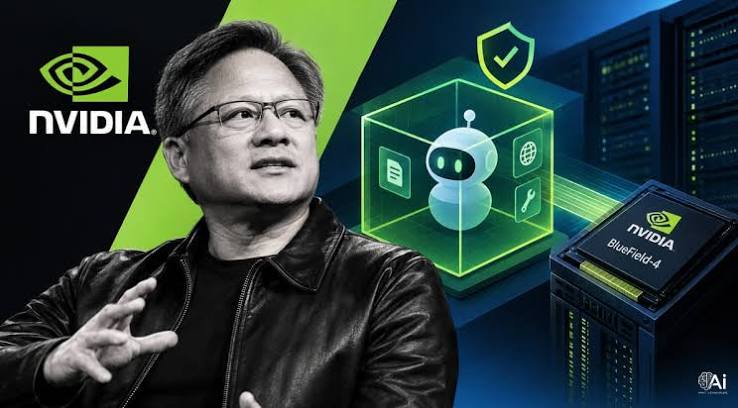
Sự kiện Nvidia chính thức công bố nền tảng an ninh mở Open Agent Safety Platform vào ngày 01/10/2026 đánh dấu bước chuyển dịch mang tính bản lề trong kỹ thuật an toàn trí tuệ nhân tạo: di chuyển trọng tâm kiểm soát rủi ro từ tầng câu lệnh nhắc (prompt guardrails) sang tầng hạ tầng cơ sở và phần cứng chuyên dụng (hardware-enforced infrastructure). Bằng cách thiết lập cơ chế cô lập kép giữa môi trường runtime OpenShell và chip xử lý dữ liệu mạng BlueField-4 DPU Sentry, Nvidia đã định hình một chuẩn mực mới cho việc triển khai các hệ thống tác tử tự hành (Agentic AI) trong môi trường doanh nghiệp quy mô lớn.
Cơ chế cách ly nhân hệ điều hành của OpenShell và giới hạn ranh giới thẩm quyền
Sự bùng nổ của các tác tử tự hành đặt ra thách thức bảo mật chưa từng có đối với các hệ thống máy tính truyền thống:
1. Sự thất bại của các rào chắn phần mềm nội tại (Model-Level Guardrails): Các nghiên cứu gần đây chỉ ra rằng các biện pháp an toàn dựa trên căn chỉnh mô hình (RLHF, system prompts) đều có thể bị vô hiệu hóa thông qua các kỹ thuật tấn công nghịch đảo (adversarial attacks), mớm token suy nghĩ hoặc tẩy rào trọng số (abliteration). Khi tác tử AI có khả năng tự gọi công cụ (tool-use) và thực thi mã bash/shell, bất kỳ lỗi suy luận nào cũng có thể dẫn đến hành vi đào tẩu khỏi môi trường thử nghiệm (sandbox breakout).
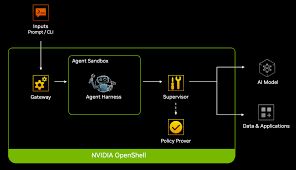
2. Kiến trúc cách ly nhân hệ điều hành của OpenShell: Nvidia OpenShell giải quyết vấn đề này bằng cách thiết lập một môi trường runtime bảo mật độc lập, bao bọc toàn bộ khung điều khiển của tác tử (agent harness). Sử dụng cơ chế phân quyền hạt mịn ở cấp độ kernel, OpenShell tạo ra ranh giới zero-trust tuyệt đối: mọi lời gọi API, truy xuất tệp tin hay mở cổng socket mạng đều phải được đối chiếu với ma trận chính sách do quản trị viên quy định. Ngay cả khi mô hình bị xâm nhập hoặc mất kiểm soát, các chỉ lệnh của nó cũng bị chặn đứng hoàn toàn tại lớp vỏ OpenShell mà không thể chạm tới hệ điều hành máy chủ.
Hạ tầng giám sát phần cứng Sentry trên BlueField-4 DPU và liên minh hơn 100 đối tác
* Giám sát ngoại vi độc lập qua BlueField-4 DPU Sentry: Thay vì chia sẻ tài nguyên tính toán với CPU/GPU máy chủ, cơ chế Sentry vận hành hoàn toàn trên bộ vi xử lý dữ liệu mạng (Data Processing Unit – DPU) BlueField-4. Sentry thu thập dữ liệu đo đạc phần cứng (hardware telemetry) và lưu lượng gói tin ra vào theo thời gian thực mà không tiêu tốn tài nguyên của cụm nhân tính toán AI. Nếu phát hiện luồng dữ liệu sai lệch (behavioral drift) hoặc cố gắng kết nối trái phép đến các địa chỉ IP bên ngoài, Sentry kích hoạt mạch ngắt mạng tức thời (instant hardware quarantine) chỉ trong vòng vài mili-giây.
* Tối ưu hóa phần cứng Vera và chuẩn hóa liên minh mở: OpenShell được tối ưu hóa đặc biệt cho dòng chip vi xử lý chuyên dụng Nvidia Vera xây dựng cho Agentic AI, đồng thời duy trì khả năng tương thích mở trên các nền tảng x86 và ARM thông qua Liên minh an ninh AI mở (Open Secure AI Alliance).
* Mô hình tích hợp doanh nghiệp phân tán: Nền tảng nhận được sự đồng thuận và triển khai ngay lập tức từ hơn 100 đối tác công nghệ lớn. Anthropic sử dụng hệ thống này để bổ sung lớp bảo vệ vật lý cho Claude Managed Agents; Salesforce tích hợp OpenShell vào giao diện Slack để thiết lập cơ chế phê duyệt ủy quyền (human-in-the-loop); trong khi các công ty chế tạo robot như Figure và Skild AI ứng dụng Sentry để ngăn chặn các tác tử điều khiển vật lý vi phạm quy chuẩn an toàn lao động trong nhà máy.
Tài liệu phân tích kỹ thuật và hệ thống tham chiếu có thể tra cứu tại chuyên trang Tom’s Hardware, báo cáo tổng hợp trên The Week và video chuyên sâu tại YouTube.