



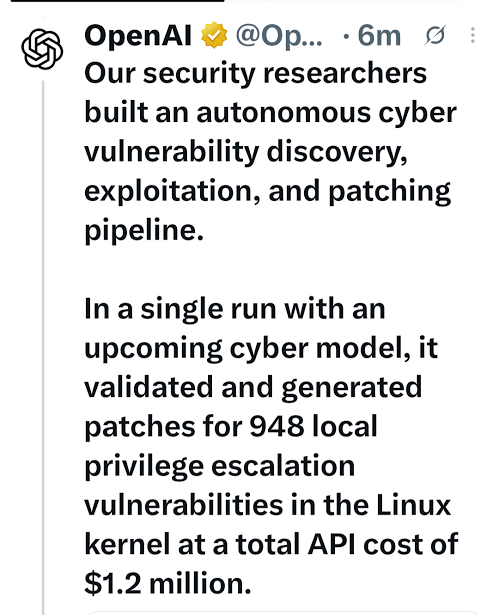
Nghiên cứu an ninh mạng mới nhất từ OpenAI đã thiết lập cột mốc quan trọng trong ứng dụng mô hình ngôn ngữ lớn vào lĩnh vực an ninh phòng thủ tự động. Thông qua việc vận hành một chuỗi tác tử đa tầng (multi-agent pipeline) trên nền tảng mô hình chuyên dụng cho an ninh mạng (Cyber Model), OpenAI đã chứng minh tính khả thi của việc tự động hóa toàn bộ vòng đời phát hiện, xác minh động, đánh giá khả năng khai thác và sinh bản vá trên kho mã nguồn Linux kernel.
Kiến trúc vận hành 5 giai đoạn của chuỗi tác tử tự hành
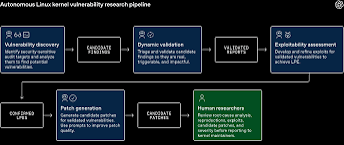
Quy trình nghiên cứu lỗ hổng của OpenAI được tổ chức thành 5 bước tuần tự chặt chẽ, mô phỏng chính xác phương pháp luận của các kỹ sư dịch ngược và khai thác nhị phân:
- Giai đoạn 1 – Tìm kiếm mục tiêu (Scout & Analyst Agents): Các tác tử trinh sát sàng lọc 5.034 mục tiêu kiểm toán (khoảng 2,8 triệu dòng lệnh, chiếm 7% toàn bộ codebase của Linux) có bề mặt tấn công mở cho người dùng thường, giúp cắt giảm 93% chi phí phân tích thừa. Trong vòng 12 giờ, các tác tử phân tích đã phát hiện 2.308 điểm nghi vấn.
- Giai đoạn 2 – Xác minh động (Triage Agents & KASAN): Vận hành trong máy ảo cô lập có bật Kernel Address Sanitizer. Hệ thống tái lập thành công 1.724 lỗ hổng thực tế (đạt tỉ lệ chính xác ấn tượng 74,7%), chỉ có 3,1% là dương tính giả (false positive).
- Giai đoạn 3 – Đánh giá khả năng khai thác (ExploitDev Agents): Thử nghiệm trên môi trường máy bàn tiêu chuẩn trang bị đầy đủ SMEP, SMAP, KASLR và HARDENED_USERCOPY. Hệ thống sản sinh 291 PoC rò rỉ dữ liệu và 1.169 mã khai thác LPE hoạt động thành công.
- Giai đoạn 4 – Tự động sinh bản vá (Patch Generation): AI phân tích nguyên nhân gốc rễ, áp dụng quy chuẩn lập trình kernel để tạo ra 948 bản vá độc lập tương ứng với các biến thể lỗ hổng duy nhất.
- Giai đoạn 5 – Kiểm duyệt chuyên gia (Human Review): Các nhà nghiên cứu bảo mật thẩm định độc lập chất lượng bản vá trước khi điều phối thượng nguồn (upstream) cho cộng đồng Linux.
| Chỉ số vận hành chiến dịch (Campaign Metrics) | Kết quả thực tế công bố bởi OpenAI (11/2026) |
|---|---|
| Tổng số phát hiện sơ bộ (Candidate Findings) | 2.308 phát hiện (thu hẹp từ 2,8 triệu dòng code) |
| Lỗ hổng xác minh động thành công (Validated) | 1.724 lỗ hổng thực tế (Tỉ lệ tái lập 74,7%) |
| Mã khai thác LPE độc lập (Unique LPE Exploits) | 948 lỗ hổng chiếm quyền root thành công |
| Kỹ thuật khai thác mới được phát minh (Novel Techniques) | 10 kỹ thuật tấn công hạt nhân chưa từng ghi nhận |
| Tổng chi phí API vận hành toàn chiến dịch | 1.213.430 USD (Trung bình $1.279 USD / exploit LPE) |
| Định giá thị trường Bug Bounty quy đổi | 18,9 triệu – 66,3 triệu USD (Hiệu quả gấp 16x – 55x) |
Phân tích kinh tế học an ninh mạng (Cyber Economics) và lợi thế phòng thủ
Một đóng góp học thuật quan trọng của nghiên cứu là định lượng chi phí tấn công so với chi phí phòng thủ:
- Tỷ suất kinh tế vượt trội: Chi phí tạo ra một bản khai thác LPE hoàn chỉnh chỉ tiêu tốn trung bình 1.279 USD điện toán API. So với mức thưởng từ 20.000 USD (Pwn2Own) đến 70.000 USD (TyphoonPWN) cho một lỗi tương đương, hệ thống mang lại giá trị kinh tế gấp 16 đến 55 lần chi phí đầu tư.
- Lợi thế thời gian của người phòng thủ: Trong vòng 10 ngày từ khi chiến dịch bắt đầu, các nhà phát triển Linux đã kịp thời vá 61 lỗ hổng thượng nguồn và đang hoàn thiện 43 bản vá khác. Việc AI tự động sinh bản vá hoàn chỉnh giúp rút ngắn đáng kể “cửa sổ phơi nhiễm” (exposure window) trước các nhóm tấn công có nguồn lực nhà nước.
Khuyến nghị kiến trúc phòng thủ theo chiều sâu (Defense-in-Depth)
OpenAI nhấn mạnh rằng trong kỷ nguyên AI có khả năng rà soát lỗ hổng ở quy mô hàng loạt, việc sở hữu một tài khoản người dùng cấp thấp trên một hệ điều hành chưa được vá lỗi cần được coi là tương đương với việc mất quyền kiểm soát root:
- Các tổ chức doanh nghiệp bắt buộc phải áp dụng kiến trúc cô lập nghiêm ngặt bằng microVM như Firecracker hoặc môi trường hộp cát hạt nhân gVisor để giảm thiểu bán kính thiệt hại (blast radius).
- Cần thiết lập chu kỳ quét lỗ hổng định kỳ bằng các thế hệ mô hình AI mới nhất, biến năng lực AI thành lá chắn chủ động bảo vệ hạ tầng công nghệ thông tin toàn cầu.