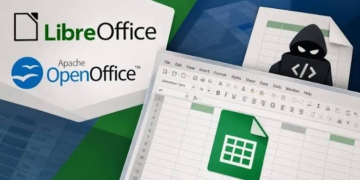






Ngày 6/10/2026, các chuyên gia an ninh mạng công bố chi tiết kỹ thuật về lỗ hổng thực thi mã từ xa (RCE) mang mã số CVE-2026-63277 trên LibreOffice và CVE-2026-59265 trên Apache OpenOffice. Bằng việc lạm dụng cơ chế nạp trình điều khiển cơ sở dữ liệu JDBC tự động mà không qua chốt chặn xác thực macro, lỗ hổng cho phép kẻ tấn công vượt qua rào cản Trust Model truyền thống trên cả hai nền tảng Windows và Linux.
Bản chất kỹ thuật của cơ chế khai thác không cần tương tác Macro
Trong mô hình bảo mật của các bộ phần mềm văn phòng hiện đại, cơ chế Macro Security đóng vai trò là chốt chặn cuối cùng, yêu cầu người dùng phải chủ động cấp quyền trước khi các đoạn mã nhúng trong tài liệu được phép vận hành. Tuy nhiên, lỗ hổng CVE-2026-63277 đã khai thác một điểm mù nghiêm trọng trong kiến trúc tích hợp hệ quản trị cơ sở dữ liệu (DBMS).
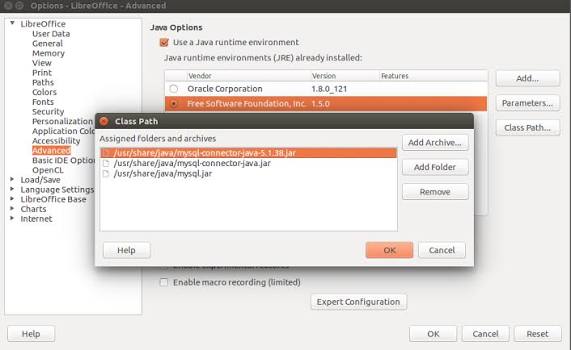
Khi một tệp bảng tính Calc (.ods hoặc định dạng bảng tính tương thích) chứa định nghĩa liên kết nguồn dữ liệu ngoài được khởi tạo, phần mềm sẽ tự động kích hoạt môi trường Java Runtime Environment (JRE) để khởi tạo kết nối. Lợi dụng điều này, kẻ tấn công cấu hình đường dẫn lớp (classpath) trỏ về máy chủ do chúng kiểm soát, buộc ứng dụng phải tải về và thực thi mã byte Java độc hại ngay tại thời điểm mở tệp (on-open execution) mà không hề kích hoạt bộ lọc kiểm duyệt macro.
Mô hình đe dọa xuyên nền tảng và rủi ro trong hạ tầng doanh nghiệp
Báo cáo phân tích từ các chuyên gia tại V12 Security Team và Codean Labs xác nhận chuỗi tấn công hoạt động độc lập với hệ điều hành máy chủ. Cả các phân vùng máy trạm chạy Microsoft Windows lẫn các máy chủ làm việc Linux đều có nguy cơ bị xâm nhập nếu có cài đặt và kích hoạt JRE.
Trong kịch bản tấn công có chủ đích (APT), tin tặc có thể phát tán các tài liệu bảng tính giả mạo báo cáo tài chính hoặc bảng lương qua thư điện tử lừa đảo (spear-phishing). Khi mã nhúng chiếm quyền thực thi trong ngữ cảnh tiến trình của người dùng, chúng có thể thiết lập kết nối điều khiển ngược (reverse shell), trích xuất thông tin định danh và mở rộng tầm kiểm soát sang toàn bộ mạng nội bộ doanh nghiệp.
Tình trạng phát hành bản vá và biện pháp giảm thiểu rủi ro tức thì
Đối với hệ sinh thái LibreOffice, nhà phát triển Caolán McNamara (Collabora Productivity) đã hoàn thiện bản vá siết chặt quyền tải lớp Java ngoại vi, được tích hợp chính thức trong các bản phát hành LibreOffice 26.2.5 và 26.8.0 ra mắt ngày 5/10/2026. Quản trị viên hệ thống được khuyến nghị ưu tiên triển khai gói cập nhật này trên toàn bộ hệ thống máy trạm.
Ngược lại, dự án Apache OpenOffice hiện vẫn chưa phát hành bản vá chính thức cho phiên bản hiện hành 4.1.16, dự kiến phải chờ đến bản 4.1.17. Trong giai đoạn chuyển tiếp, các chuyên gia khuyến cáo áp dụng quy tắc phòng ngừa khẩn cấp: vô hiệu hóa hoàn toàn tính năng Java trong OpenOffice thông qua đường dẫn Tools > Options > OpenOffice > Java, hoặc cấu hình tường lửa ứng dụng chặn các kết nối ra ngoài từ các tiến trình soffice.bin.