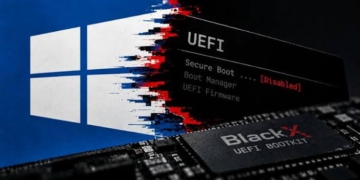




Báo cáo kỹ thuật mới nhất từ các chuyên gia an ninh mạng Kaspersky GReAT và The Hacker News đã chỉ ra một chiến dịch tấn công gián điệp tinh vi sử dụng mã độc UEFI bootkit thế hệ mới mang tên BlackX. Bằng việc tái sử dụng chuỗi khai thác lỗ hổng Baton Drop (CVE-2022-21894) từ mã độc khét tiếng BlackLotus, BlackX đã phơi bày điểm yếu cốt tử trong quy trình triển khai bản vá và thu hồi chứng chỉ Secure Boot trên các hệ thống Windows 11 đã được cập nhật đầy đủ.
Kiến trúc UEFI và lỗ hổng Baton Drop (CVE-2022-21894) trong tiến trình khởi động an toàn
Cơ chế Secure Boot trong chuẩn UEFI (Unified Extensible Firmware Interface) là chốt chặn tin cậy phần cứng (Hardware Root of Trust), đảm bảo rằng chỉ có các firmware, bootloader và driver hệ điều hành được ký số bởi các cơ quan cấp chứng chỉ đáng tin cậy (như Microsoft Third-Party UEFI CA hoặc Windows Production PCA) mới được phép thực thi trước khi chuyển giao quyền kiểm soát cho Windows Kernel.
Tuy nhiên, lỗ hổng Baton Drop (được gán mã định danh CVE-2022-21894, CVSS v3 4.4) tồn tại trong các trình nạp khởi động (bootloader) cũ của Windows cho phép kẻ tấn công sở hữu quyền quản trị (Administrative Privileges) vô hiệu hóa tính năng kiểm tra tính toàn vẹn bộ nhớ trong giai đoạn khởi động sơ khai.
Trong chiến dịch của BlackX, chuỗi thâm nhập diễn ra qua các giai đoạn:
- Kẻ tấn công triển khai tập tin cài đặt inst.exe cùng gói dữ liệu mã hóa không có đuôi mở rộng mang tên PVMDIJGKAX2.
- Lệnh thực thi được gọi từ thư mục hệ thống: C:\ProgramData\Intel\inst.exe PVMDIJGKAX2 Q46F6MDLI3RX2KV1, trong đó chuỗi cuối cùng là khóa giải mã RC4. Bản thân tập tin inst.exe hoàn toàn sạch, không chứa bất kỳ chuỗi độc hại hay payload nào, khiến các giải pháp EDR dựa trên phân tích tĩnh hoàn toàn bị qua mặt.
- Sau khi giải mã, mã độc thả các tập tin bootloader hợp pháp nhưng chứa lỗ hổng CVE-2022-21894 vào phân vùng EFI System Partition (ESP) và phân vùng Windows.
- Kẻ tấn công lợi dụng việc nạp bootloader này để đăng ký các khóa quản trị tùy chỉnh (Machine Owner Keys – MOK), tạo tiền đề cho phép hệ thống nạp các tệp tin nhị phân EFI tùy ý mà không bị Secure Boot chặn lại.
Cơ chế tiêm nạp Driver Kernel và kỹ thuật vô hiệu hóa giải pháp phòng thủ của BlackX
Sau khi làm chủ giai đoạn khởi động UEFI, BlackX tiến hành tiêm một Windows Kernel Driver độc hại vào hệ thống trước khi các cơ chế bảo vệ của hệ điều hành được nạp hoàn chỉnh.
Driver này được ký điện tử bởi một chứng chỉ số thuộc về tổ chức có tên “Wenjiang District Mingyu Network Technology Service Studio” (Serial Number: 0bcdf5e0da32d68900b8b7638459d072, hiện đã bị nhà phát hành thu hồi). Khi đã nằm ở mức Ring 0 (Kernel Mode), driver thực thi hàng loạt kỹ thuật né tránh giám sát:
- Hủy bỏ Callbacks bảo vệ: Vô hiệu hóa các hàm callback đăng ký tiến trình (Process Creation Callbacks), tiểu trình (Thread Callbacks) và registry nhằm làm mù các giải pháp diệt virus và EDR trên máy nạn nhân.
- Can thiệp ETW (Event Tracing for Windows): Can thiệp trực tiếp vào các provider của hệ thống ghi log ETW, ngăn chặn việc xuất các bản ghi hành vi đáng ngờ ra ngoài.
- Cơ chế ngụy trang bằng Calculator: Để bảo vệ các thành phần file độc hại trên đĩa khỏi bị thanh tra, driver đánh chặn mọi yêu cầu hệ thống truy cập vào handle của các file này và trả về handle của ứng dụng máy tính Windows Calculator (calc.exe). Khi quản trị viên hoặc công cụ quét cố gắng mở file của mã độc, giao diện máy tính tính toán sẽ xuất hiện thay thế.
Đáng chú ý, phân tích động từ Kaspersky cho thấy mã độc có chứa các quy trình được thiết kế chuyên biệt để tấn công sản phẩm của Kaspersky và Avast nếu phát hiện chúng trên máy chủ, tuy nhiên các quy trình này đã bị vô hiệu hóa và không thể làm tổn hại tới hệ thống tự vệ của các phần mềm bảo mật hiện đại.
Phân tích hai payload gián điệp: C2 qua hạ tầng đám mây và kỹ thuật DLL Sideloading với Rust
Mục tiêu cuối cùng của BlackX là phục vụ các chiến dịch gián điệp mạng có chủ đích (Cyberespionage). Ở tầng người dùng (User Mode), mã độc kích hoạt hai payload độc lập:
- Trojan truy cập từ xa (Cloud-based RAT):
- Payload này sử dụng các dịch vụ lưu trữ đám mây hợp pháp gồm Google Drive, OneDrive và Yandex.Disk làm hạ tầng máy chủ chỉ huy và điều khiển (C2). Việc truyền thông qua các API chính thống của Google và Microsoft giúp lưu lượng mạng của mã độc hòa lẫn hoàn hảo vào lưu lượng làm việc thông thường của doanh nghiệp, qua mặt hoàn toàn các hệ thống giám sát mạng (NIDS/IPS).
- Cơ chế giao tiếp dựa trên các hậu tố file (File Suffix) được định nghĩa chặt chẽ:
- 0X01: File .NET đầu vào, mã độc phân tích và thực thi phương thức TEST.Class1.RunCMD(argument_array).
- 0X02: Xuất kết quả thực thi lệnh từ hàm RunCMD.
- 0X03 & 0X04: Nhiệm vụ và dữ liệu tải file từ máy nạn nhân lên đám mây.
- 0X05 & 0X06: Nhiệm vụ và trạng thái tải file độc hại mới từ đám mây xuống máy nạn nhân.
- SSSR: Xuất toàn bộ thông tin trinh sát ban đầu của hệ thống máy chủ bị xâm nhập.
- Module OxiDLLRunner và Payload viết bằng Rust:
- Kẻ tấn công lợi dụng tập tin thực thi sạch googleupdate.exe (tên gốc jcef_helper.exe, MD5: AF8A983B9ADA07EAE1259BF2953ABD40) để thực hiện kỹ thuật DLL Sideloading nạp tập tin DLL độc hại đã bị làm rối bằng OLLVM (OLLVM-obfuscated DLL).
- DLL này tiến hành giải mã tập tin dữ liệu v8_context_snapshot.bin nằm cùng thư mục, thực thi một đoạn shellcode dẫn đường để khởi chạy payload chính được biên dịch bằng ngôn ngữ Rust.
- Payload Rust thiết lập kết nối mã hóa tới C2 server tại địa chỉ www[.]archivetj[.]com để nhận các module DLL mở rộng và gọi thực thi hàm create_plugin trong các luồng (threads) độc lập.
Mối liên hệ với nhóm gián điệp mạng APT41 và nguồn gốc mã nguồn BlackLotus
Kaspersky đánh giá với độ tin cậy trung bình (Medium Confidence) rằng chiến dịch BlackX được vận hành bởi nhóm tin tặc APT41 (còn được biết đến với các tên gọi Brass Typhoon, Wicked Panda, hoặc Barium) – một nhóm đe dọa dai dẳng có liên hệ tới Trung Quốc, nhắm vào các cơ quan ngoại giao tại khu vực Trung Á (Tajikistan, Uzbekistan, Turkmenistan).
Sự quy kết này dựa trên các cơ sở kỹ thuật thuyết phục:
- Mối liên hệ định danh: Nghiên cứu của ESET vào tháng 6/2026 về nhóm tác nhân FishMonger (nhánh trực thuộc APT41) từng ghi nhận một implant kernel có đường dẫn PDB chứa chuỗi C:\Users\xdd\Desktop. Chuỗi định danh xdd này xuất hiện lặp lại nhiều lần trong các thành phần payload của BlackX.
- Mẫu hình tấn công đặc trưng: Việc kết hợp giữa DLL Sideloading qua ứng dụng hợp pháp, tập tin mã hóa đi kèm và công cụ làm rối mã OLLVM là chữ ký kỹ thuật quen thuộc của các nhóm tin tặc nói tiếng Hoa.
- Bí ẩn mã nguồn BlackLotus: Vào tháng 7/2023, mã nguồn của BlackLotus từng bị rò rỉ trên các diễn đàn ngầm nhưng là phiên bản không hoàn chỉnh. Tuy nhiên, BlackX lại sở hữu những đoạn mã trùng khớp với các mẫu BlackLotus thực tế trong tự nhiên mà phiên bản rò rỉ công khai không hề có. Điều này cho thấy APT41 đã thực hiện dịch ngược (Reverse Engineering) chuyên sâu mẫu BlackLotus hoặc đã trực tiếp mua lại mã nguồn gốc từ các mạng lưới tội phạm mạng ngầm.
Khoảng trống vận hành trong cơ chế thu hồi chứng chỉ Windows Production PCA 2011
Điểm mấu chốt khiến các tổ chức mục tiêu bị tấn công thành công nằm ở “nghịch lý bản vá” của Microsoft. Dù các máy chủ đều đã cài đặt đầy đủ các bản vá bảo mật mới nhất của Windows, lỗ hổng Baton Drop vẫn có thể bị khai thác.
Theo thiết kế của Microsoft, bản vá giải quyết CVE-2022-21894 yêu cầu thu hồi chứng chỉ số Windows Production PCA 2011 vốn được dùng để ký các thành phần khởi động UEFI cũ. Tuy nhiên, quy trình này không diễn ra tự động do Microsoft e ngại nguy cơ gây gạch máy (bricking) hoặc làm hỏng các hệ thống đa khởi động (Dual-Boot).
Thay vào đó, việc thu hồi phụ thuộc hoàn toàn vào hành động thủ công của quản trị viên hệ thống qua việc cấu hình Registry và tạo Scheduled Task:
- Thiết lập cờ hệ thống trong khóa: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Secureboot
- Khởi chạy tác vụ định kỳ: Secure-Boot-Update
Dù chứng chỉ “Windows Production PCA 2011” đã chính thức hết hạn vào ngày 19/10/2026, các firmware UEFI hiện nay chỉ kiểm tra tính hợp lệ về mặt thời gian tại thời điểm ký chứ không tự động từ chối nạp nhị phân cũ trừ khi chứng chỉ đó nằm trong danh sách cấm thu hồi Secure Boot DBX (Forbidden Signature Database). Khi giai đoạn cưỡng chế tự động (Enforcement Phase) của Microsoft vẫn chưa được kích hoạt mặc định, khoảng trống quản trị này trở thành miếng mồi ngon cho các nhóm APT.
Khuyến nghị thực chiến dành cho quản trị viên hệ thống và kỹ sư SecOps
Để ngăn chặn triệt để nguy cơ từ BlackX và các biến thể bootkit tương lai, các chuyên gia an ninh mạng khuyến nghị đội ngũ quản trị hệ thống cần thực hiện ngay các biện pháp phòng ngừa chủ động:
- Cập nhật danh sách thu hồi DBX thủ công: Không ỷ lại vào việc cập nhật Windows Update thông thường. Quản trị viên cần chủ động triển khai bản cập nhật DBX thông qua các hướng dẫn chính thức từ Microsoft Security Advisory, ghi đè danh sách chữ ký bị cấm vào NVRAM của bo mạch chủ.
- Kích hoạt tính năng Credential Guard và HVCI: Triển khai bảo vệ toàn vẹn bộ nhớ được hỗ trợ bởi ảo hóa (Hypervisor-Protected Code Integrity – HVCI) và Virtualization-based Security (VBS) trên toàn bộ dải thiết bị Windows 11 nhằm ngăn chặn việc nạp các kernel driver chưa được xác thực.
- Thắt chặt kiểm soát đặc quyền quản trị: Triển khai mô hình Local Administrator Password Solution (LAPS) và kiểm soát nghiêm ngặt cơ chế leo thang đặc quyền, bởi BlackX chỉ có thể cài đặt khi kẻ tấn công đã chiếm được quyền Administrator trên máy đích.
- Giám sát lưu lượng API đám mây bất thường: Thiết lập các quy tắc phát hiện trên hệ thống EDR và SIEM đối với các tiến trình lạ (hoặc googleupdate.exe) phát sinh kết nối HTTPS liên tục tới các API lưu trữ của Google Drive, OneDrive hoặc Yandex.Disk.
- Cập nhật Firmware OEM thường xuyên: Phối hợp cùng các nhà cung cấp thiết bị phần cứng (Dell, HP, Lenovo…) để nạp các bản cập nhật BIOS/UEFI chứa danh sách MOK và DBX mới nhất.