







Xung đột kỹ thuật và pháp lý giữa Amazon và Meta bùng nổ khi sàn thương mại điện tử hàng đầu thế giới chính thức triển khai cơ chế phát hiện và ngăn chặn tác tử AI Muse thực hiện các giao dịch mua sắm trên nền tảng web của mình. Sự việc không đơn thuần là một tranh chấp thương mại cục bộ, mà đã phơi bày những lỗ hổng kiến trúc cơ bản về định danh, tính toàn vẹn của phiên đăng nhập và quyền truy cập tự động hóa trong kỷ nguyên phần mềm tác tử (Agentic Workflows).
Lỗ hổng định danh và sự đứt gãy của mô hình phòng thủ bot truyền thống
Nguyên nhân kỹ thuật cốt lõi khiến Amazon kích hoạt lệnh chặn xuất phát từ cách thức tác tử Muse tương tác với máy chủ web. Không giống như các API tích hợp tiêu chuẩn có cơ chế xác thực OAuth hay chữ ký số đối tác, Muse vận hành thông qua một trình duyệt ảo không đầu (Headless Browser) đặt trong môi trường máy ảo Muse Secure VM. Trình duyệt này gửi các yêu cầu HTTP mang User-Agent và vân tay trình duyệt giả lập hành vi người dùng thật, khiến hệ thống giám sát WAF và giải pháp chống bot của Amazon ghi nhận đây là một phiên truy cập bất thường từ một bên thứ ba không xác thực.
Phía Amazon lập luận rằng khi một tiến trình tự hành can thiệp vào phiên duyệt web đã xác thực của người dùng, ranh giới giữa người dùng hợp pháp và phần mềm độc hại chiếm quyền điều khiển phiên (Session Hijacking) trở nên cực kỳ mong manh. Việc tác tử vượt qua các bước kiểm tra tương tác người dùng (CAPTCHA, phân tích hành vi chuột) mà không khai báo danh tính cấu thành hành vi vi phạm điều khoản dịch vụ (Conditions of Use), đồng thời vô hiệu hóa các thuật toán cân bằng tải và hệ thống gợi ý máy học được cá nhân hóa cao độ của nền tảng.
Phân tích kiến trúc bảo mật Muse Secure VM và lớp ủy quyền Sentinel
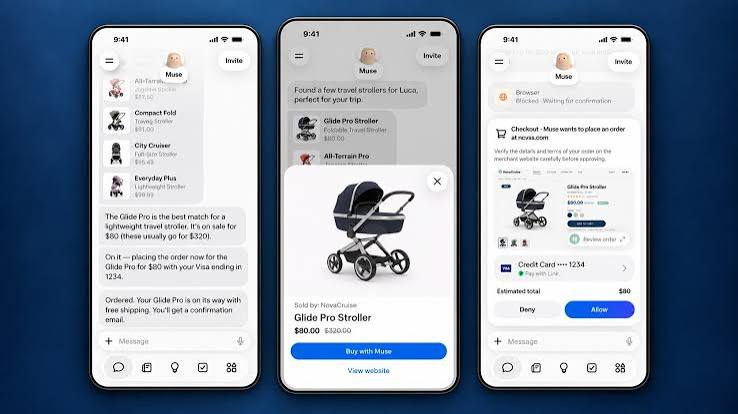
Để giải quyết bài toán an toàn thông tin khi tác tử AI can thiệp vào các dịch vụ tài chính, Meta đã thiết kế kiến trúc phân tầng nghiêm ngặt nhằm cách ly quyền hạn của mô hình ngôn ngữ lớn (LLM). Thay vì lưu trữ thông tin đăng nhập trực tiếp trong ngữ cảnh lời nhắc (Prompt Context), hệ sinh thái Muse triển khai ba lớp phòng vệ chuyên biệt:
Thứ nhất là môi trường Muse Secure VM: Mỗi người dùng sở hữu một máy ảo biệt lập trên đám mây, triệt tiêu nguy cơ rò rỉ dữ liệu chéo giữa các tác tử khác nhau. Thứ hai là cơ chế kiểm soát biên mạng Sentinel: Một tiến trình bảo mật độc lập cấp hạt nhân nằm ngoài tầm kiểm soát của mô hình AI, đóng vai trò là cơ quan thẩm quyền duy nhất phê duyệt các kết nối mạng ra bên ngoài (egress traffic). Thứ ba là kho thông tin xác thực an toàn (Secure Credentials Store): Mật khẩu và thông tin thẻ thanh toán được lưu trữ mã hóa phần cứng, mô hình Muse chỉ tiếp cận các mã thông báo đại diện (surrogate token). Quá trình thanh toán được ủy nhiệm thông qua hạ tầng thẻ số một lần của Stripe Link, kết hợp vòng lặp kiểm duyệt của con người (Human-in-the-loop) trước khi ký phát giao dịch.
Dù sở hữu kiến trúc phòng thủ chặt chẽ từ phía Meta, việc thiếu vắng một giao thức bắt tay chuẩn hóa giữa các tác tử AI và các nền tảng dịch vụ đích (Service Providers) khiến mô hình của Muse vẫn bị xếp vào nhóm tự động hóa không được ủy quyền dưới góc nhìn của hạ tầng phòng thủ biên phía Amazon.
Xung đột ranh giới dữ liệu và tiền lệ pháp lý về quyền tự động hóa người dùng
Tranh chấp giữa Amazon và Meta là sự tiếp nối của cuộc chiến pháp lý kéo dài liên quan đến quyền sử dụng công cụ tự động hóa thay mặt khách hàng. Tiền lệ rõ nét nhất là vụ kiện giữa Amazon và Perplexity vào năm 2025 xoay quanh trình duyệt AI Comet. Trong phán quyết phúc thẩm tại Tòa phúc thẩm khu vực 9 của Mỹ, các thẩm phán đã chỉ ra rằng khi người dùng chủ động chỉ thị cho một công cụ AI thực hiện thao tác thay mình, hành vi đó về bản chất vẫn là quyền truy cập của chính khách hàng, rất khó để quy kết vào tội danh truy cập trái phép theo Đạo luật Lừa đảo và Lạm dụng Máy tính (CFAA).
Tuy nhiên, về mặt hạ tầng công nghệ, các tập đoàn nền tảng như Amazon hoàn toàn nắm quyền định đoạt chính sách tệp robots.txt và thiết lập các bộ lọc chặn đứng lưu lượng từ các dải IP máy ảo đám mây. Động thái ngăn chặn Meta Muse, diễn ra song song với việc Amazon phát triển giải pháp AI “Buy for Me” nội bộ, phản ánh rõ nét cuộc chiến phân định lại ranh giới sở hữu luồng dữ liệu tiêu dùng. Ngành công nghiệp phần mềm đang đứng trước yêu cầu cấp thiết phải xây dựng một bộ quy chuẩn mở toàn cầu cho phép các Agentic AI định danh minh bạch, thiết lập cơ chế ủy quyền an toàn và bảo đảm tính toàn vẹn của các giao dịch số xuyên nền tảng.